Lunes por la mañana. Al móvil de Marta, de administración, le llega una notificación: “¿Estás intentando iniciar sesión desde Rumanía?”. Ella está en la oficina de Zaragoza, con su café. Pulsa “No” y sigue con lo suyo.
Lo que no sabe es que alguien tenía su contraseña. La usaba también en una tienda online que sufrió una filtración hace dos años, y desde entonces circulaba por internet. El atacante tenía la llave correcta y aun así se quedó en la puerta.
Eso es el doble factor de autenticación. Y si tu empresa todavía no lo usa, es probablemente la mejora de seguridad más barata y rápida que puedes hacer este mes.
En este artículo
- Qué es el doble factor de autenticación (con el ejemplo del cajero)
- Por qué la contraseña sola ya no basta
- Los tipos de segundo factor, de menos a más seguro
- Por dónde empezar: las cuentas que primero deberías proteger
- Cómo activarlo paso a paso
- Los cuatro errores que vemos más a menudo
- ¿Y si alguien del equipo pierde el móvil?
- En resumen
Qué es el doble factor de autenticación (con el ejemplo del cajero)
El doble factor de autenticación (también lo verás como 2FA, MFA o verificación en dos pasos) consiste en pedir dos pruebas distintas para entrar en una cuenta, en lugar de una sola.
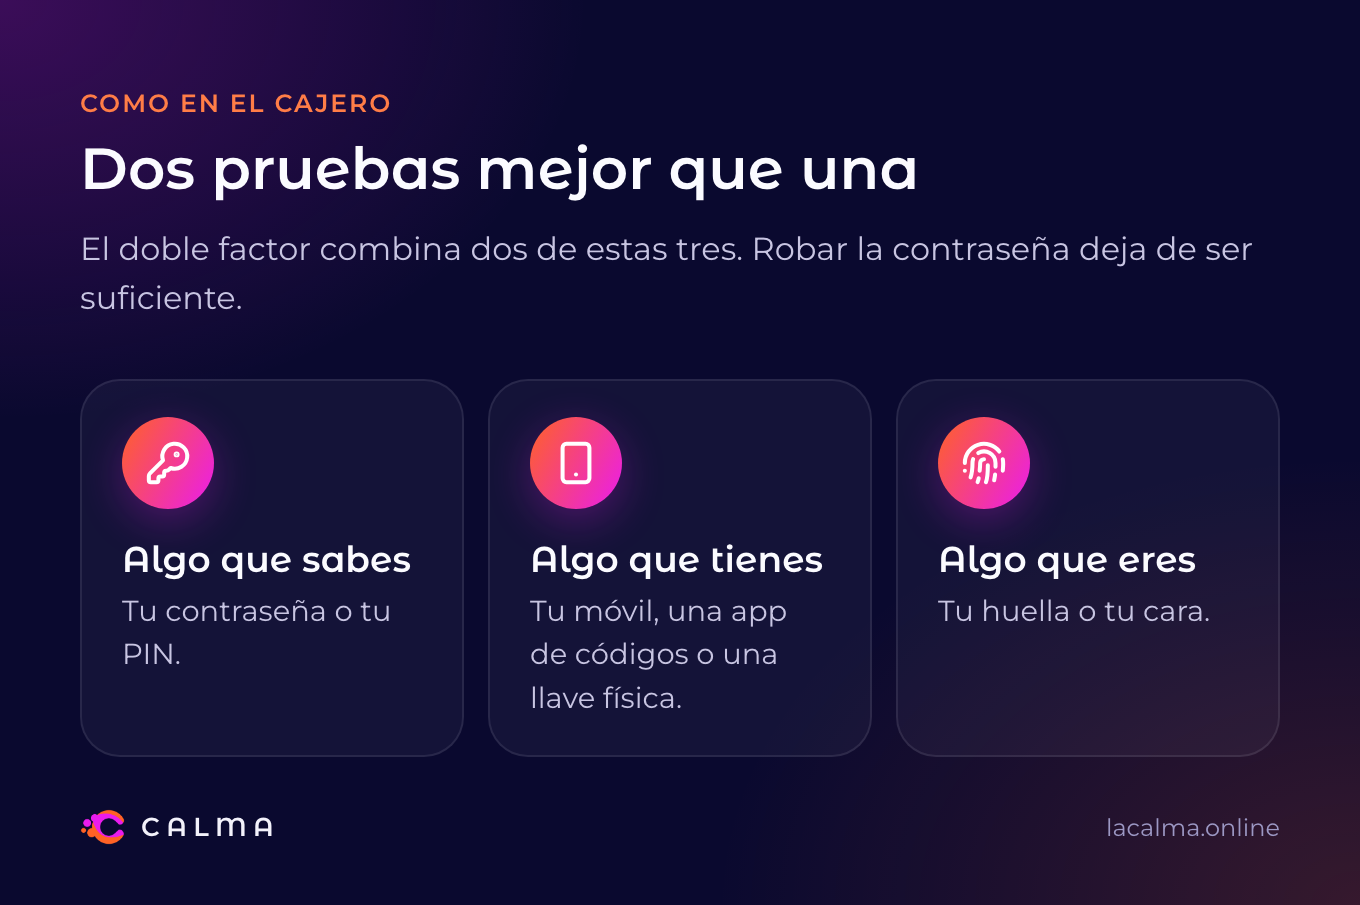
Ya lo usas sin darte cuenta. Cuando sacas dinero del cajero necesitas dos cosas: la tarjeta, que es algo que tienes, y el PIN, que es algo que sabes. Si alguien te roba la tarjeta, sin el PIN no puede hacer nada. Y si alguien ve tu PIN por encima del hombro, sin la tarjeta tampoco.
En tus cuentas digitales funciona igual:
- Algo que sabes: tu contraseña.
- Algo que tienes: tu móvil, una app de códigos o una llave física.
- Algo que eres: tu huella o tu cara, cuando el móvil o el portátil lo permiten.
El doble factor combina dos de estas tres. Y con eso, robar la contraseña deja de ser suficiente.
Por qué la contraseña sola ya no basta
No es que tu equipo use malas contraseñas. Es que hoy una contraseña se puede escapar de muchas formas que no dependen de ti:
Filtraciones de otras webs. Si alguien usa la misma contraseña en el correo del trabajo y en una tienda online, y esa tienda sufre una brecha, la contraseña acaba en listas que los atacantes prueban de forma automática.
Engaños. Un correo de phishing bien hecho o una llamada convincente consigue que alguien escriba su contraseña donde no debe. Lo contamos en ingeniería social: qué es y cómo engañan a tu pyme.
Pruebas a lo bruto. Programas que prueban miles de combinaciones hasta acertar con las contraseñas más previsibles.
Según Microsoft, activar el doble factor bloquea más del 99 % de los ataques automatizados contra cuentas. No hay muchas medidas de seguridad que den tanto por tan poco.
Los tipos de segundo factor, de menos a más seguro
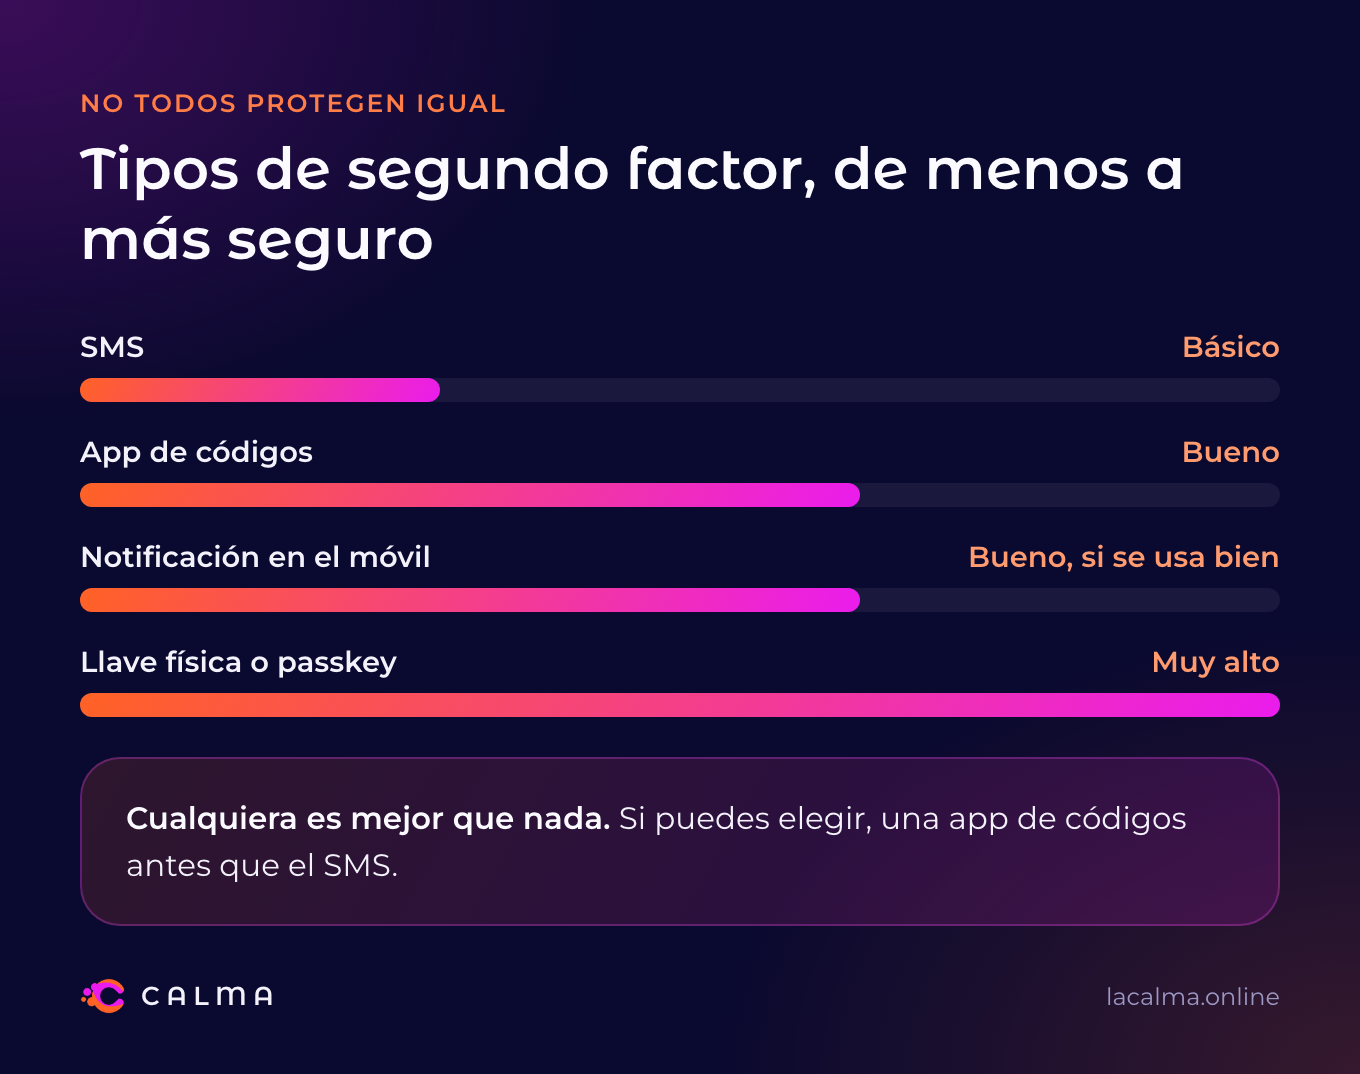
No todos los segundos factores son iguales. Cualquiera es mucho mejor que nada, pero conviene saber qué estás eligiendo.
| Tipo | Cómo funciona | Seguridad | Comodidad | Cuándo usarlo |
|---|
| SMS | Te llega un código por mensaje | Básica | Alta | Solo si la cuenta no ofrece otra opción |
| App de códigos | Una app (Google Authenticator, Microsoft Authenticator…) genera un código nuevo cada 30 segundos | Buena | Alta | La opción por defecto para casi todo |
| Notificación en el móvil | Te llega un aviso y pulsas “Aprobar” | Buena, si se usa bien | Muy alta | Cuentas de Microsoft 365 o Google |
| Llave física o llave de acceso (passkey) | Una llave USB o el propio móvil confirman que eres tú, sin códigos | Muy alta | Alta, una vez configurada | Cuentas críticas: administración, banca, dominio |
¿Por qué el SMS es el más flojo? Porque existe un truco llamado duplicado de SIM: el estafador se hace pasar por ti ante la operadora, consigue una SIM nueva con tu número y empieza a recibir tus códigos. No es lo más habitual, pero pasa. Si puedes elegir, elige una app.
Por dónde empezar: las cuentas que primero deberías proteger
No hace falta activarlo todo el mismo día. Ve por orden de importancia:
- El correo electrónico. Es la llave maestra. Casi todas las demás cuentas se recuperan con un correo de “restablecer contraseña”, así que quien controla tu correo puede acabar controlando todo lo demás.
- La banca online. Los bancos españoles ya exigen un segundo paso desde hace años por la normativa europea de pagos. Revisa que esté activo también para las personas autorizadas de tu empresa.
- Microsoft 365 o Google Workspace. Si tu correo va por aquí, es el mismo punto que el primero. Además, ahí están tus documentos y tu calendario.
- El dominio y el hosting de tu web. Si alguien entra aquí, puede tumbar tu web o redirigir tu correo. Es una cuenta que se toca poco y que a menudo nadie recuerda proteger.
- El programa de facturación o contabilidad. Datos de clientes, IBAN, importes. Material muy goloso.
- El gestor de contraseñas, si usáis uno. Es la caja fuerte: merece la mejor cerradura.
- Las redes sociales y el WhatsApp Business. Un perfil robado se usa para estafar a tus propios clientes en tu nombre.
El doble factor protege la entrada a tu correo. Para que, además, nadie pueda enviar correos haciéndose pasar por el dominio de tu empresa, el complemento son tres ajustes: te los explicamos en DMARC, DKIM y SPF: protege tu email de la suplantación.
¿No sabes qué cuentas de tu empresa tienen el doble factor activado?
Lo revisamos contigo en el diagnóstico gratuito: correo, banca, dominio y herramientas en la nube. Sales con una lista clara de lo que falta, por orden de importancia.
Pedir diagnóstico gratuito →
Cómo activarlo paso a paso
Los menús cambian de nombre de vez en cuando, pero la ruta suele ser muy parecida a esta.
En una cuenta de Google o Google Workspace
- Entra en tu cuenta de Google y ve a Seguridad.
- Busca Verificación en dos pasos y pulsa en Empezar.
- Elige el método: notificación en el móvil, app de códigos o llave de acceso.
- Guarda los códigos de seguridad de reserva en un sitio seguro (más abajo te contamos por qué).
Si administras Google Workspace, desde la Consola de administración puedes obligar a todo el equipo a activarla, con un plazo para que cada persona la configure.
En Microsoft 365
- Entra en tu cuenta de Microsoft y ve a Información de seguridad.
- Pulsa Agregar método de inicio de sesión y elige Microsoft Authenticator.
- Sigue los pasos para vincular la app escaneando el código QR.
Si eres quien administra Microsoft 365 en tu empresa, revisa que estén activados los valores predeterminados de seguridad en el centro de administración de Microsoft Entra. Eso obliga a todo el equipo a usar el doble factor sin tener que configurarlo persona a persona.
En WhatsApp y WhatsApp Business
- Abre Ajustes y entra en Cuenta.
- Pulsa Verificación en dos pasos y luego Activar.
- Elige un PIN de seis dígitos y añade un correo de recuperación.
Así, aunque alguien consiga el código de registro de tu número, no podrá activar tu WhatsApp en otro móvil sin ese PIN.
1. No guardar los códigos de recuperación
Cuando activas el doble factor, casi todos los servicios te dan unos códigos de recuperación. Son como la llave de repuesto que le dejas a tu vecina: si pierdes el móvil, son lo único que te deja volver a entrar. Imprímelos o guárdalos en el gestor de contraseñas, pero no en el mismo móvil.
2. Aprobar notificaciones sin mirar
Hay ataques que consisten en mandarte avisos de “¿Eres tú?” una y otra vez, a cualquier hora, hasta que alguien pulsa “Aprobar” por cansancio o por error. Se llama fatiga de MFA.
La regla es sencilla: si no estás intentando entrar tú, nunca apruebes. Y si te llegan avisos que no esperabas, significa que alguien tiene tu contraseña. Cámbiala ese mismo día.
3. Compartir el código “con el técnico”
El código del doble factor no se le da a nadie. Ni al banco, ni a Microsoft, ni a tu informático. Si alguien te lo pide por teléfono, es un engaño. Siempre.
4. Activarlo solo en las cuentas del jefe
Los atacantes no van siempre a por la persona que manda. A menudo entran por la cuenta de alguien de administración o de un becario, y desde ahí escalan. El doble factor tiene que estar en todas las cuentas de la empresa, no solo en algunas.
¿Y si alguien del equipo pierde el móvil?
Pasa más de lo que parece, y no es un drama si lo tienes previsto.
| Situación | Qué hacer |
|---|
| Ha perdido el móvil, pero tiene los códigos de recuperación | Entra con un código, quita el móvil antiguo y añade el nuevo |
| Ha perdido el móvil y no tiene códigos | Quien administra Microsoft 365 o Google Workspace puede restablecer su segundo factor |
| Cree que le han robado el móvil | Cambia la contraseña del correo desde otro dispositivo y cierra todas las sesiones abiertas |
| Cambia de móvil (sin pérdida) | Antes de borrar el antiguo, pasa la app de códigos al nuevo. Muchas apps tienen opción de exportar |
En resumen
El doble factor de autenticación es como poner un segundo cerrojo en la puerta: no hace falta ser experto para usarlo y cierra el paso a la mayoría de los intentos de entrar en tus cuentas.
Empieza por el correo y el banco, usa una app en lugar del SMS siempre que puedas, guarda los códigos de recuperación y no apruebes nunca un aviso que no hayas pedido tú.
Una contraseña se puede robar. Tu móvil en tu bolsillo, bastante menos.
Si no sabes qué cuentas de tu empresa tienen el doble factor activado y cuáles no, el diagnóstico inicial gratuito de CALMA lo revisa por ti, junto con el correo y los accesos. Son 20 minutos, sin compromiso y sin tecnicismos.