Son las 13:40 de un viernes. Suena el teléfono de la oficina y una voz amable te dice que llama “del soporte de Microsoft”. Ha detectado un problema con tu cuenta y, para arreglarlo antes del fin de semana, solo necesita que le leas el código que te acaba de llegar al móvil.
Nadie ha hackeado nada. Nadie ha roto ninguna contraseña. Solo ha hecho falta una llamada, un poco de prisa y una persona con ganas de ayudar.
Eso es la ingeniería social. Y si tienes una pyme, es muy probable que ya te la hayan intentado colar alguna vez.
En este artículo
- Qué es la ingeniería social (explicado sin tecnicismos)
- Por qué funciona (y no es porque tu equipo sea despistado)
- Los engaños de ingeniería social que de verdad llegan a una pyme
- Cómo proteger a tu equipo: seis hábitos que cierran casi todo
- Si alguien ya ha caído en el engaño
- Una prueba de cinco minutos para hacer mañana
- En resumen
Qué es la ingeniería social (explicado sin tecnicismos)
La ingeniería social es el conjunto de trucos que usa un estafador para que una persona haga algo que no debería: pagar una factura falsa, dar una contraseña, abrir un archivo o dejar entrar a alguien en la oficina.
Si te suena a algo antiguo, es porque lo es. Es el timo de la estampita o el falso revisor del gas de toda la vida, pero adaptado al correo, al teléfono y al WhatsApp.
La idea clave es esta: no ataca a tus ordenadores, ataca a tu confianza. Por eso no hace falta ser un genio de la informática para hacerla. Hace falta ser convincente.
Piénsalo así. Puedes poner la mejor cerradura del mundo en la puerta de tu oficina. Pero si alguien llama al timbre vestido de repartidor y le abres tú, la cerradura no sirve de nada.
Por qué funciona (y no es porque tu equipo sea despistado)
Hay una idea que conviene quitarse de la cabeza cuanto antes: que solo cae “el que no se entera”. No es así. La ingeniería social funciona porque se aprovecha de cosas que, en el día a día, son virtudes.
Según el informe anual de Verizon sobre brechas de datos (DBIR), alrededor de seis de cada diez brechas tienen un componente humano: un engaño, un clic o un error. No es un problema de tecnología. Es un problema de costumbres.
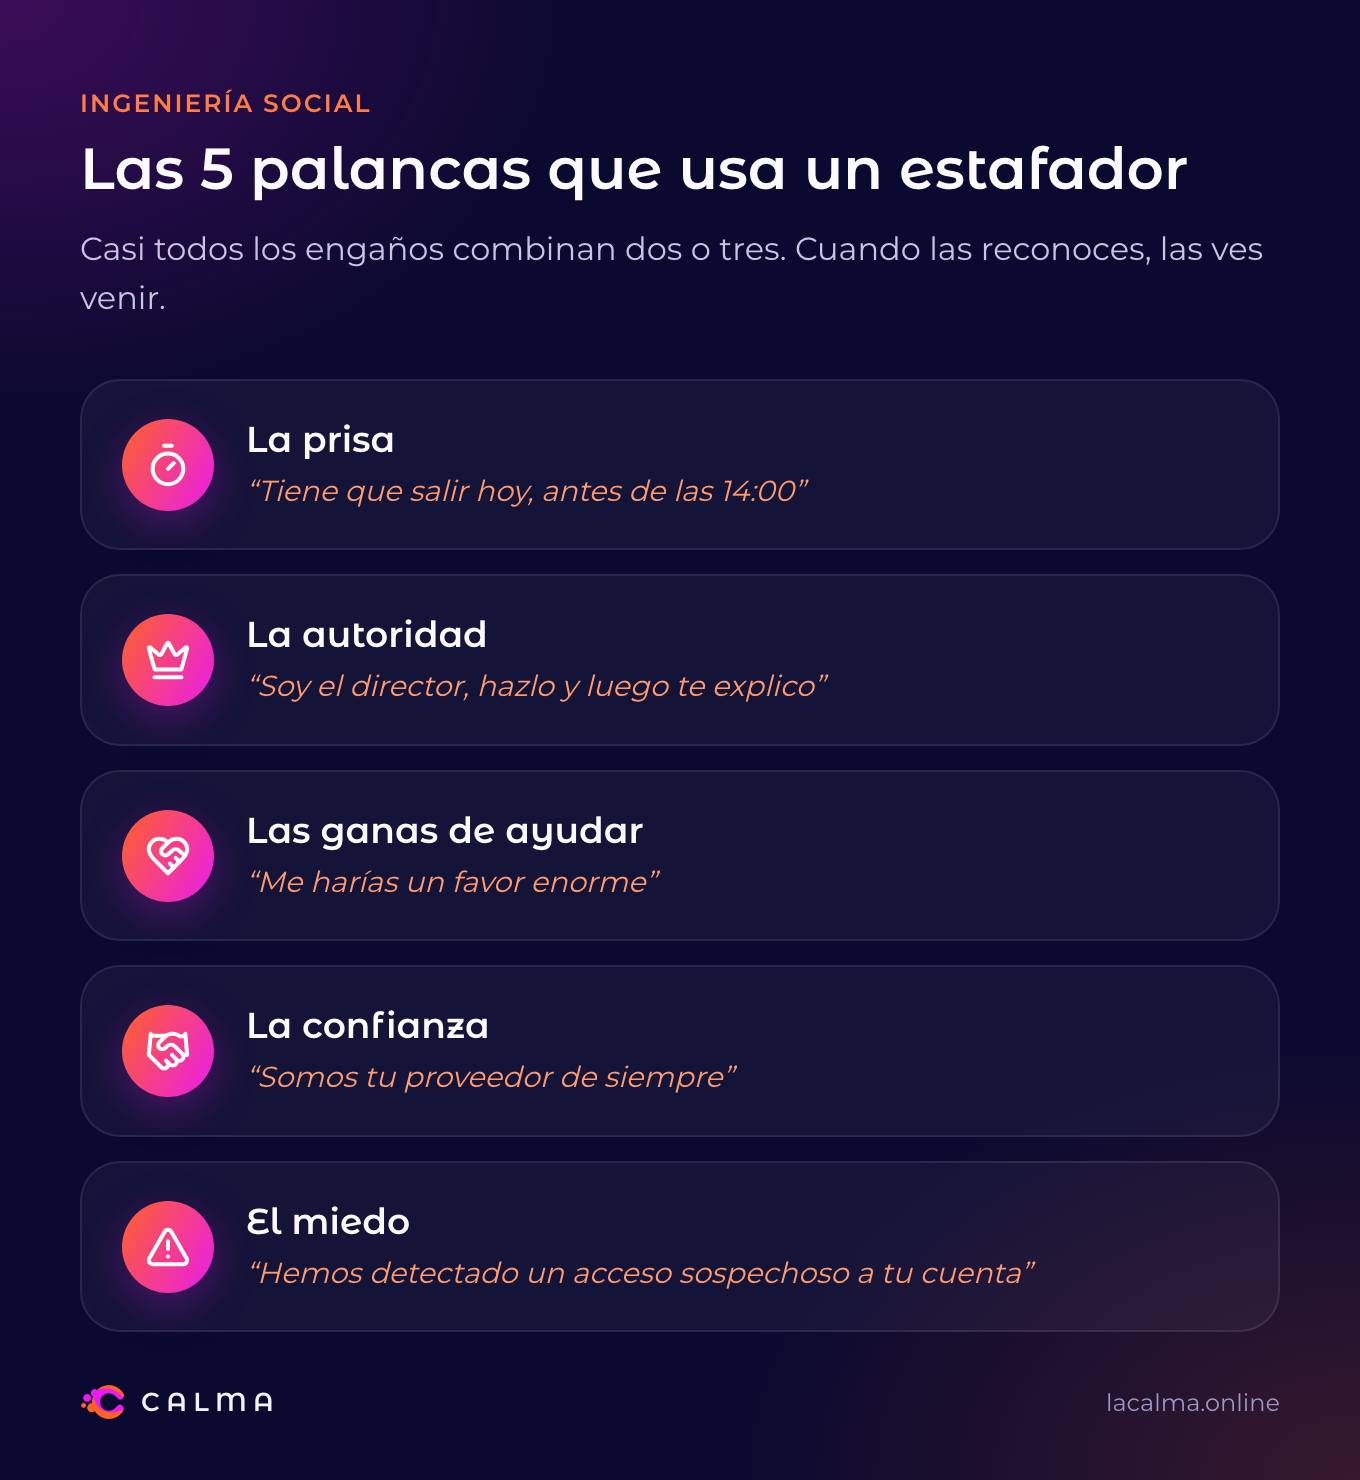
Estas son las palancas que más se usan:
La prisa. “Tiene que salir hoy”, “antes de las 14:00”, “si no, se bloquea la cuenta”. Con prisa no se piensa, se ejecuta.
La autoridad. El mensaje parece venir del jefe, del banco, de Hacienda o del informático. Llevar la contraria a quien manda cuesta.
Las ganas de ayudar. “Me harías un favor enorme”. En una empresa pequeña, donde todo el mundo echa una mano, esto funciona especialmente bien.
La confianza. El correo viene de un proveedor de siempre, o eso parece. Como lo conoces, bajas la guardia.
El miedo. “Hemos detectado un acceso sospechoso a tu cuenta”. El susto te empuja a actuar rápido, que es justo lo que quiere el estafador.
Casi todos los engaños combinan dos o tres de estas palancas. Cuando las reconoces, empiezas a verlas por todas partes.
Los engaños de ingeniería social que de verdad llegan a una pyme
Hay listas con veinte técnicas con nombres en inglés. Están bien para un examen, pero lo que le llega a una pyme española un martes cualquiera es bastante más reducido. Estos son los seis que más vemos.
1. El correo que parece de alguien conocido (phishing)
Es el clásico: un correo de tu banco, de Correos, de Microsoft o de un cliente que te pide que pinches en un enlace o abras un adjunto. El enlace lleva a una página que imita a la real y que se queda con tu contraseña.
Lo explicamos a fondo en cómo reconocer un correo de phishing, con las cinco señales que delatan a casi todos.
2. La llamada del falso técnico (vishing)
Alguien te llama haciéndose pasar por el soporte de Microsoft, de tu operadora o de tu empresa informática. Te dice que hay un problema y que necesita “verificar” algo: un código, una contraseña o que instales un programa para “conectarse a tu equipo”.
La regla que lo corta: ningún servicio técnico serio te va a pedir nunca un código de verificación ni tu contraseña. Nunca. Si te lo piden, no es soporte.
3. El WhatsApp del falso jefe
“Hola, soy Carlos. Estoy en una reunión y no puedo hablar. Necesito que hagas una transferencia urgente a este proveedor. Es confidencial, no lo comentes todavía.”
El número no es el suyo, pero la foto sí, porque la han sacado de LinkedIn o de la web. Es una variante del conocido fraude del CEO, y funciona porque mezcla las tres palancas más fuertes: autoridad, prisa y secreto.
Te contamos cómo funciona paso a paso y cómo frenarlo con cinco reglas sencillas en Fraude del CEO: qué es y cómo proteger a tu pyme.
La versión pequeña de este engaño llega por Bizum: un conocido que escribe desde un número nuevo y pide dinero con prisas. Te lo explicamos en ¿Es seguro cobrar con Bizum en mi negocio?.
4. El proveedor que “ha cambiado de cuenta bancaria”
Te llega un correo, aparentemente de un proveedor habitual, avisando de que a partir de ahora debes pagar sus facturas en una cuenta nueva. A veces la factura es real y lo único que cambia es el IBAN.
Es uno de los engaños que más dinero cuesta a las pymes, y lo contamos con detalle en el fraude de las facturas falsas por email.
5. El SMS de la paquetería o del banco (smishing)
“Tu paquete está retenido, paga 1,99 € de aduanas” o “Hemos bloqueado tu tarjeta, entra aquí”. Llegan al móvil personal, que es justo el que muchas personas usan también para el trabajo.
6. El que se presenta en persona
Menos frecuente, pero existe. Alguien que dice venir “a revisar la fotocopiadora” o “de parte de la empresa de mantenimiento” y pide pasar a la zona de los ordenadores. O un pendrive que aparece “olvidado” en la entrada con una etiqueta tentadora como Nóminas 2026.
Resumen rápido
| Engaño | Cómo llega | Qué te pide | La señal para frenar |
|---|
| Phishing | Correo | Pinchar un enlace o abrir un adjunto | Remitente raro, enlace que no coincide, urgencia |
| Falso técnico | Llamada | Un código, una contraseña o instalar un programa | Te piden un código que te acaba de llegar |
| Falso jefe | WhatsApp o correo | Una transferencia urgente y confidencial | Número nuevo, prisa y “no lo comentes” |
| Cambio de IBAN | Correo de un proveedor | Pagar en una cuenta nueva | Cualquier cambio de datos bancarios |
| Smishing | SMS | Pagar una pequeña cantidad o “desbloquear” algo | Enlaces acortados, importes ridículos |
| En persona | Visita o un pendrive | Acceso físico a equipos | Nadie te avisó de esa visita |
¿Sabrías si tu equipo caería en uno de estos engaños?
En el diagnóstico gratuito revisamos contigo el correo, los accesos y cómo se aprueban los pagos en tu empresa. En 20 minutos sabes dónde estás y qué conviene cerrar primero.
Pedir diagnóstico gratuito →
Cómo proteger a tu equipo: seis hábitos que cierran casi todo
La buena noticia es que no necesitas un ejército de expertos. La mayoría de estos engaños se desactivan con unas pocas costumbres, siempre las mismas. Es como lavarse las manos: no evita todas las enfermedades, pero quita de en medio una gran parte.
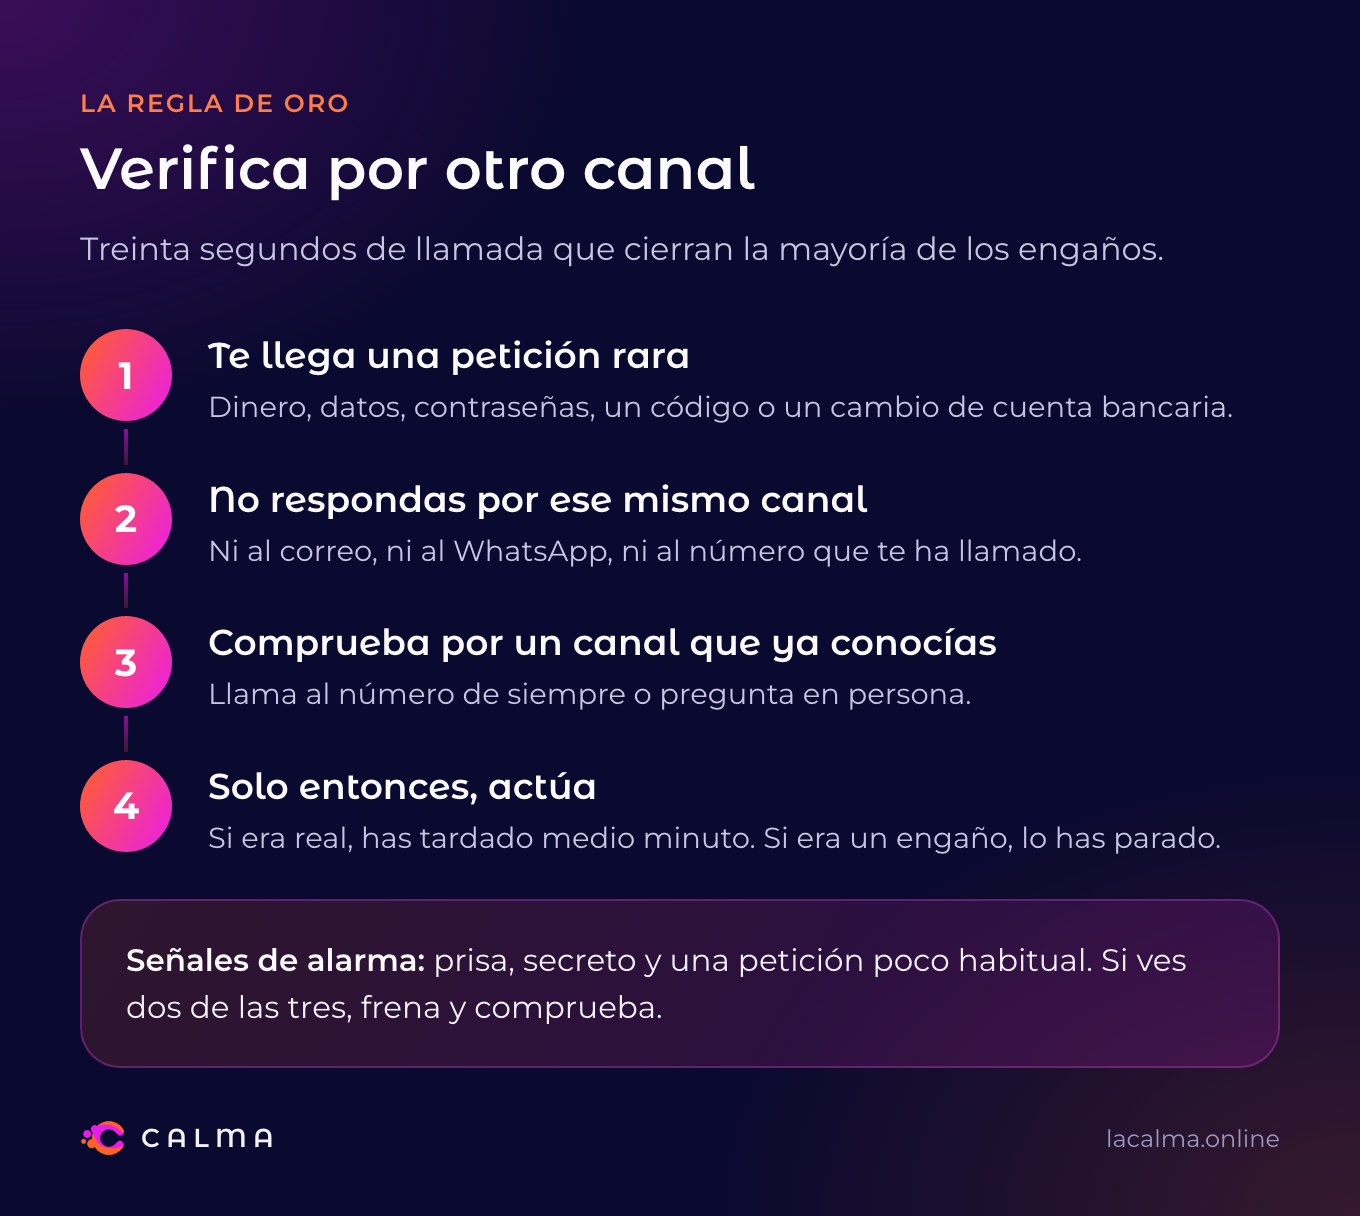
1. Verificar por otro canal (la regla de oro)
Si te piden dinero, datos o accesos, compruébalo por un canal distinto al del mensaje. Si te escribe el jefe por WhatsApp, llámalo a su número de siempre. Si un proveedor te cambia la cuenta por correo, llámalo al teléfono que ya tenías, no al que viene en ese correo.
Treinta segundos de llamada pueden ahorrarte un disgusto de muchos miles de euros.
2. Dos personas para los pagos y los cambios de cuenta
Que ninguna transferencia por encima de cierto importe, y ningún cambio de datos bancarios, dependa de una sola persona. No es desconfianza, es un cinturón de seguridad: está ahí para el día que haga falta.
3. Los códigos no se comparten. Con nadie
El código que te llega por SMS o por la app es como la llave de casa: no se le da a quien llama a la puerta, aunque diga que es el cerrajero. Ni el banco, ni Microsoft, ni tu informático lo necesitan.
4. Doble factor activado en todo lo importante
El doble factor de autenticación (ese segundo paso con un código o una app) hace que, aunque alguien consiga tu contraseña, no pueda entrar solo con ella. Actívalo como mínimo en el correo, el banco y las herramientas en la nube.
5. Permiso explícito para decir “espera, lo compruebo”
Esto es más importante de lo que parece. Si en tu empresa da apuro llevarle la contraria al jefe, los estafadores lo saben y lo aprovechan.
Dilo en voz alta y, si puedes, por escrito: “Si os llega una petición rara, aunque parezca mía, comprobadla antes. Nunca me voy a enfadar por eso.” Esa frase protege más que muchos programas.
6. Avisar rápido y sin culpa
Si alguien pincha donde no debía, lo mejor que puede pasar es que lo cuente en los primeros cinco minutos. Si en tu equipo equivocarse se castiga, la gente lo esconde, y lo que se esconde se agrava.
Y por la parte técnica, conviene que tu correo tenga bien configurados SPF, DKIM y DMARC, que son los protocolos que impiden que alguien envíe correos haciéndose pasar por tu dominio. Te lo explicamos en DMARC, DKIM y SPF sin tecnicismos.
Estos seis hábitos son el núcleo, pero hay otros gestos diarios que cierran puertas, como bloquear la pantalla o actualizar a tiempo. Te los contamos en ¿Qué hábitos de ciberseguridad debería tener el equipo de mi pyme?.
Si alguien ya ha caído en el engaño
Primero, respira. Pasa en empresas de todos los tamaños y no significa que nadie haya hecho mal su trabajo. Lo importante ahora es moverse en el orden correcto.
| Si ha pasado esto… | Haz esto primero |
|---|
| Se ha hecho una transferencia | Llama al banco inmediatamente para intentar frenarla o recuperarla. Las primeras horas cuentan |
| Se ha dado una contraseña | Cámbiala desde otro dispositivo y cierra todas las sesiones abiertas |
| Se ha compartido un código de verificación | Revisa los accesos recientes de esa cuenta y cambia la contraseña |
| Se ha instalado un programa por indicación del “técnico” | Desconecta el equipo de la red, sin apagarlo, y pide ayuda |
| No sabes muy bien qué ha pasado | Llama al 017 del INCIBE: es gratuito y te orientan paso a paso |
Si el incidente va más allá de un susto, tienes el protocolo completo en Me han hackeado: qué hacer en las próximas 72 horas.
Una prueba de cinco minutos para hacer mañana
No hace falta organizar una formación. Mañana, en el café, haz estas tres preguntas a tu equipo:
- “Si os escribo por WhatsApp desde un número nuevo pidiendo una transferencia urgente, ¿qué haríais?”
- “Si un proveedor nos dice por correo que ha cambiado de cuenta, ¿quién lo comprueba y cómo?”
- “Si alguien llama diciendo que es de soporte y pide el código que os acaba de llegar, ¿se lo dais?”
Si las respuestas son claras y coinciden, vais bien. Si hay dudas o cada uno dice una cosa, ya sabes por dónde empezar. Y no pasa nada: para eso sirve la prueba.
En resumen
La ingeniería social no se combate con miedo ni con programas carísimos. Se combate con unas pocas reglas que todo el equipo conoce y que nadie se salta, ni siquiera con prisa.
Verifica por otro canal, no compartas códigos, que los pagos importantes los vean dos personas y que en tu empresa esté bien visto decir “espera, lo compruebo”.
Los estafadores cuentan con la prisa. Tú puedes contar con la costumbre.
Si quieres saber cómo de expuesta está tu empresa a este tipo de engaños, el diagnóstico inicial gratuito de CALMA revisa tu correo, tus accesos y tus procesos de pago. Son 20 minutos, sin compromiso y sin tecnicismos.