Lunes por la mañana. Tu sobrino, que «sabe de ordenadores», te reenvía una noticia: «¿Has visto lo de PHP2Shell? Mira si te afecta».
Tú no sabes qué es PHP. Ni si tu web lo usa. Ni a quién preguntárselo.
Tranquilidad. No hace falta saber programar para salir de dudas. Hacen falta tres preguntas, un correo a tu proveedor y, como mucho, una tarde.
En este artículo
- Qué ha pasado con PHP2Shell, en dos minutos
- ¿Me afecta? Las tres preguntas que lo aclaran
- Qué hacer según la versión que tengas
- El correo que puedes enviar hoy a tu proveedor
- No es solo la web: dónde más puede haber PHP
- ¿Y si ya me han atacado? Señales a las que prestar atención
- Lo que nos enseña PHP2Shell
- En resumen
Qué ha pasado con PHP2Shell, en dos minutos
PHP es el lenguaje con el que funcionan muchísimas webs por dentro. WordPress, por ejemplo, está hecho con PHP. Piensa en él como el motor de un coche: tú no lo ves, pero sin él la web no arranca.
El 21 de octubre de 2026, el equipo que mantiene PHP publicó una actualización de seguridad urgente. Corregía dos fallos graves (con los códigos CVE-2026-109618 y CVE-2026-109619) que, en palabras de PHP, pueden permitir que alguien ejecute código en el servidor sin necesidad de iniciar sesión. Algunos investigadores de seguridad los han bautizado como PHP2Shell.
Traducido: es como si el motor de tu coche tuviera un defecto de fábrica que permite arrancarlo sin llave. No pasa siempre ni con cualquier coche, pero cuando pasa, el que arranca no eres tú.
Tres datos para entender la importancia, todos de fuentes oficiales:
- La nota de gravedad es 9,2 sobre 10, según la valoración del propio equipo de PHP que recoge la base de datos de vulnerabilidades del NIST.
- Ya se está aprovechando. El 26 de octubre, la agencia de ciberseguridad de Estados Unidos (CISA) añadió los dos fallos a su catálogo de vulnerabilidades que se están explotando de verdad.
- Hay parche. Las versiones corregidas son PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35.
Y uno más, que es el que más afecta a las pymes: PHP 8.1 y las versiones anteriores ya no reciben actualizaciones del proyecto PHP. Si tu web va con una de ellas, no hay parche oficial que esperar.
No te lo contamos para asustarte. Te lo contamos porque es de esos fallos que se arreglan con una gestión sencilla, siempre que alguien se acuerde de hacerla.
¿Me afecta? Las tres preguntas que lo aclaran
No necesitas entrar en el servidor ni entender el código. Basta con ir respondiendo, por orden.
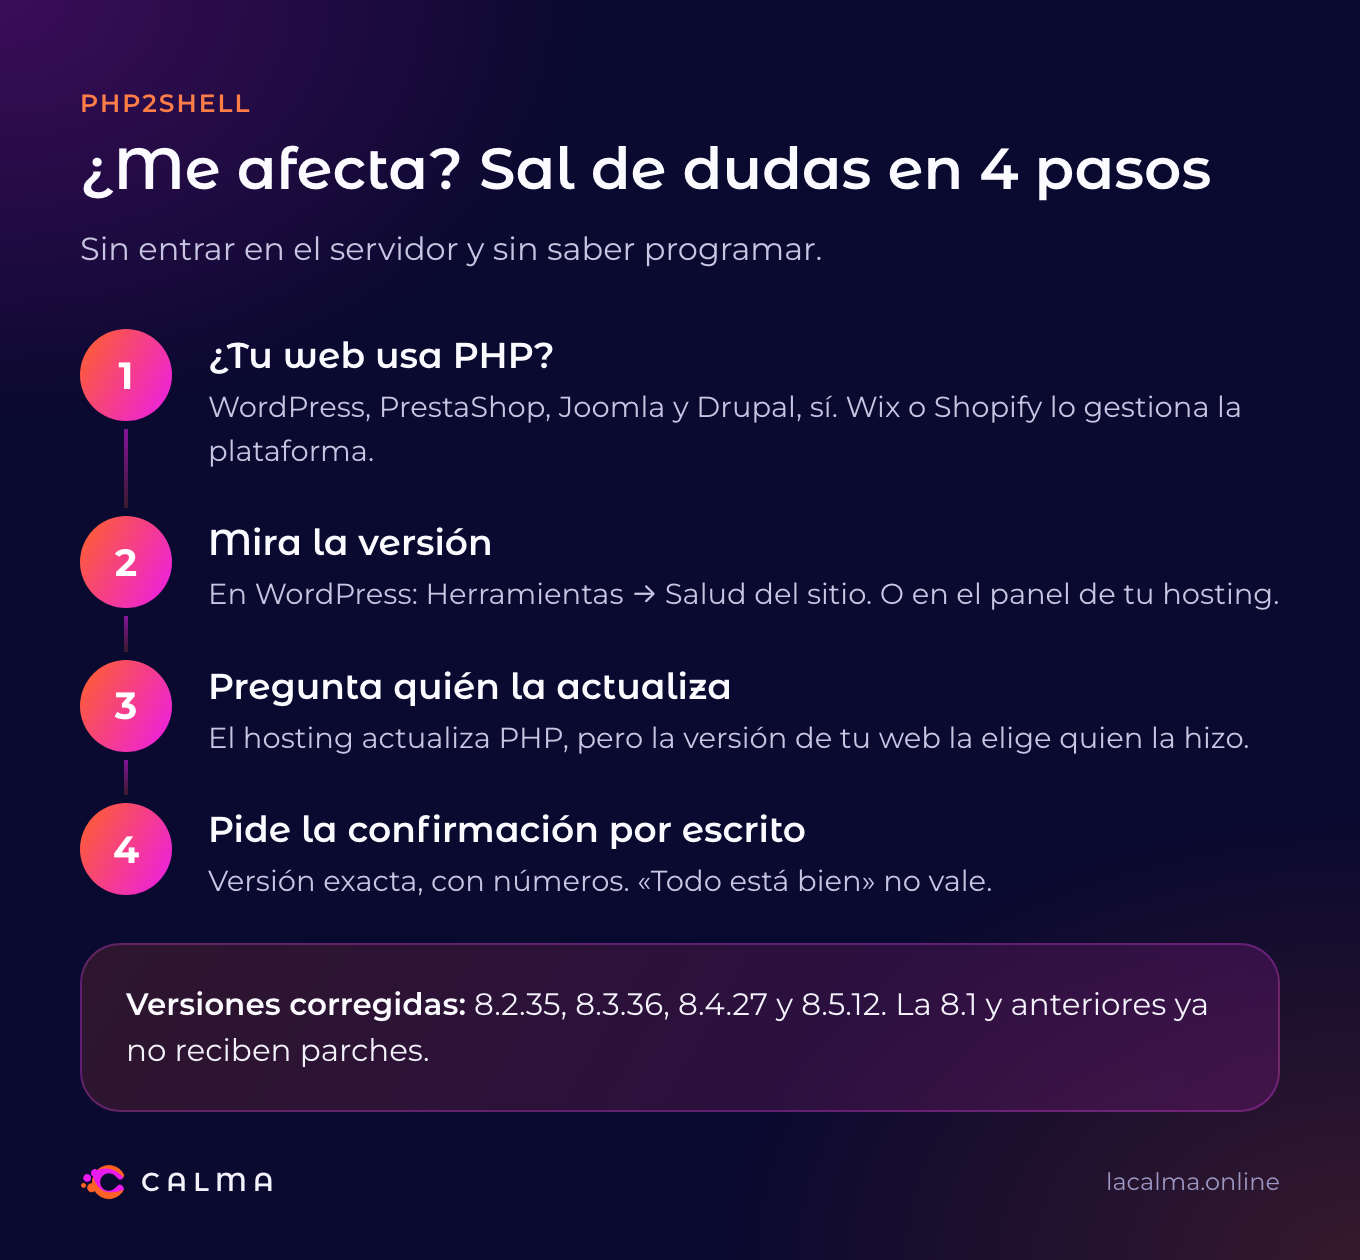
1. ¿Mi web funciona con PHP?
Si tu web está hecha con WordPress, PrestaShop, Joomla o Drupal, la respuesta es sí: todos funcionan con PHP. Si no sabes con qué está hecha, pregúntaselo a quien te la hizo. Es una pregunta de un minuto.
Si tu web está en una plataforma cerrada, como Wix, Squarespace o Shopify, el motor lo gestiona la propia plataforma. No tienes que tocar nada, aunque nunca está de más confirmarlo en su página de soporte.
2. ¿Qué versión de PHP tiene?
Hay dos formas fáciles de verlo:
- En WordPress: entra en el escritorio y ve a Herramientas → Salud del sitio → Información → Servidor. Ahí aparece la «Versión de PHP».
- En el panel de tu hosting: casi todos los proveedores españoles tienen un apartado llamado «Versión de PHP» o «Configuración de PHP».
Si no tienes acceso a ninguno de los dos, no pasa nada. Lo resuelve el correo que te dejamos más abajo.
3. ¿Quién se encarga de actualizarlo?
Esta es la pregunta clave, y casi nadie se la hace. En un hosting compartido, el proveedor suele actualizar PHP por su cuenta, pero la versión que usa tu web la eliges tú (o quien te la hizo) en el panel. Si alguien la dejó en 8.1 hace años para que no fallara un plugin, el proveedor no la cambiará por ti.
Si tu web está en un servidor propio o en un servidor privado virtual (VPS), lo normal es que nadie la actualice si no se lo pides expresamente.
¿No sabes si tu web está parcheada?
En el diagnóstico gratuito miramos contigo la versión de PHP de tu web y qué otros equipos de tu empresa podrían estar expuestos, sin que tengas que tocar nada.
Pedir diagnóstico gratuito →
Qué hacer según la versión que tengas
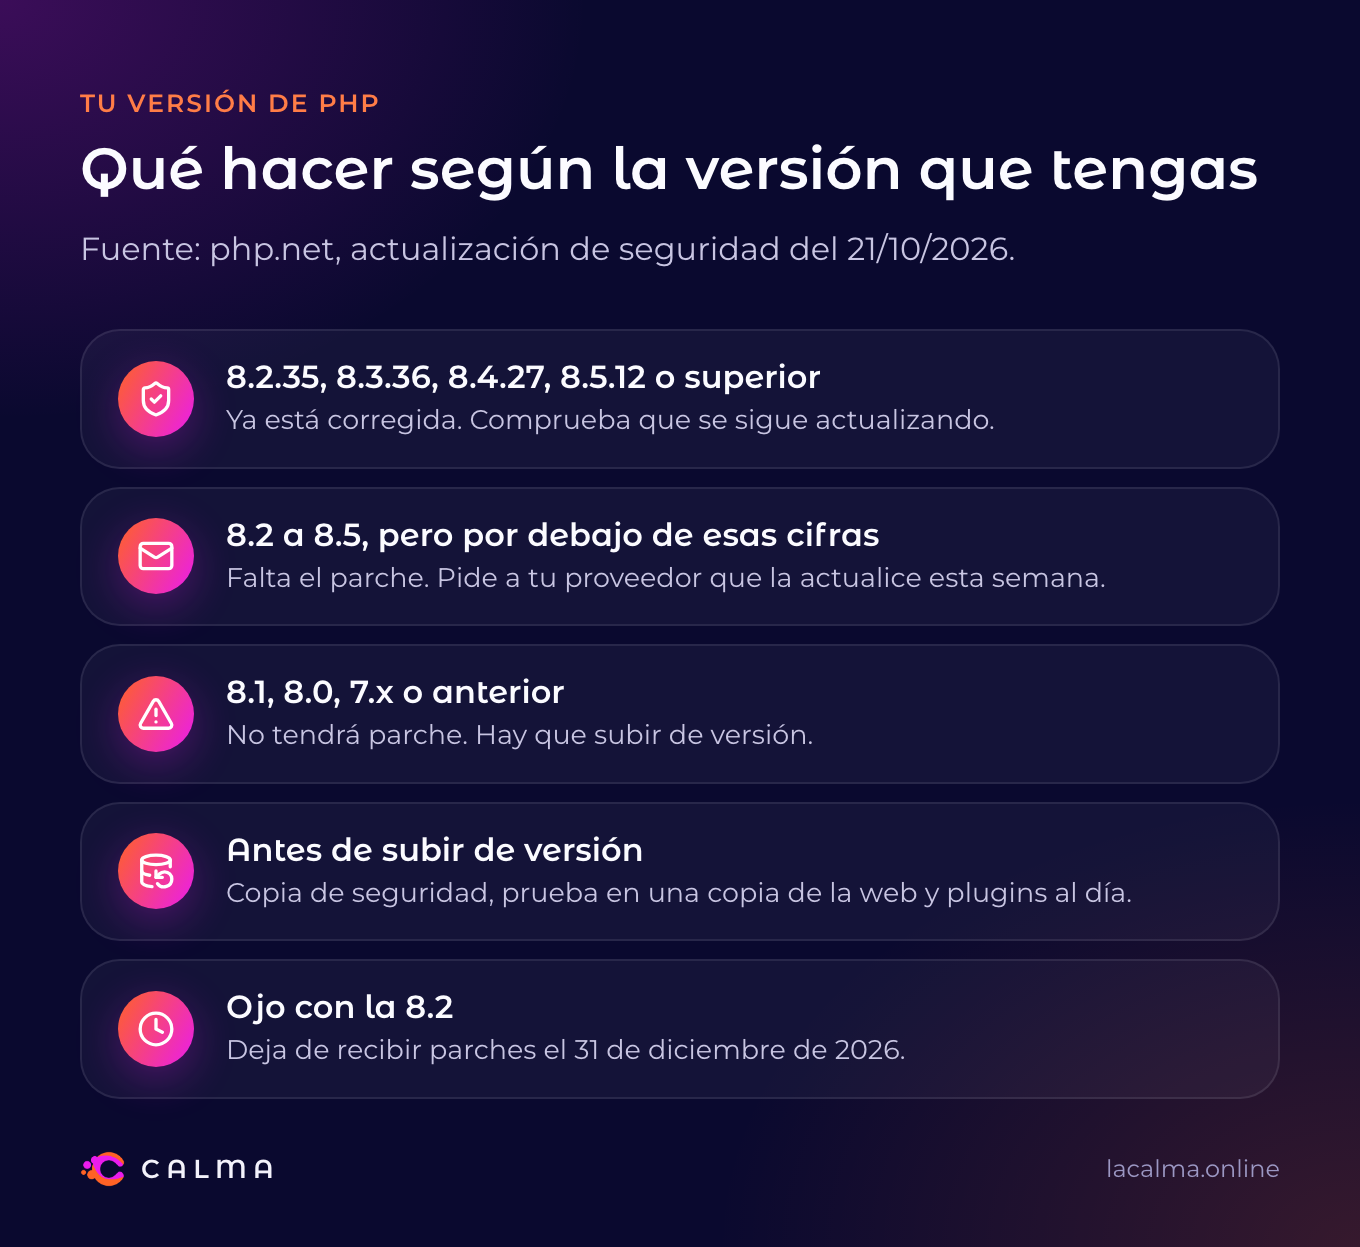
Una vez sabes la versión, la decisión es sencilla. La tabla te dice qué toca en cada caso.
| Versión de PHP | ¿Tiene parche? | Qué hacer |
|---|
| 8.5.12 o superior | Sí, ya está corregida | Nada urgente. Comprueba que se sigue actualizando sola |
| 8.4.27 o superior | Sí, ya está corregida | Nada urgente. La 8.4 tiene soporte activo hasta finales de 2026 |
| 8.3.36 o superior | Sí, ya está corregida | Bien por ahora. Solo recibe parches de seguridad hasta finales de 2027 |
| 8.2.35 o superior | Sí, pero por poco tiempo | Planifica el salto: PHP 8.2 deja de recibir parches el 31 de diciembre de 2026 |
| 8.2, 8.3, 8.4 u 8.5 por debajo de esas cifras | No, falta el parche | Pide a tu proveedor que la actualice esta semana |
| 8.1, 8.0, 7.x o anterior | No, y no lo tendrá | Hay que subir de versión. Pide primero una copia de seguridad y una prueba |
Las fechas de soporte salen de la página oficial de versiones de PHP.
Por qué subir de versión da miedo (y cómo hacerlo sin sustos)
Subir de PHP 7.4 a 8.3 no es como actualizar el móvil. Es más parecido a cambiar el motor del coche: casi siempre va bien, pero alguna pieza vieja puede no encajar. Un plugin antiguo o una plantilla sin mantener pueden dejar de funcionar.
Por eso el orden importa:
- Copia de seguridad completa de la web y la base de datos, guardada fuera del servidor.
- Prueba en una copia de la web (los buenos hostings lo llaman «entorno de pruebas» o staging).
- Actualiza plugins y plantilla antes de cambiar de versión.
- Cambia la versión de PHP y revisa las páginas clave: inicio, formulario de contacto y tienda.
Si la web la lleva una agencia o un freelance, todo esto es trabajo suyo. Tu papel es pedirlo y que te confirmen por escrito que está hecho.
El correo que puedes enviar hoy a tu proveedor
Esta es la parte práctica. Copia este texto, cambia lo que está entre corchetes y envíaselo a tu proveedor de hosting o a quien te hizo la web.
Asunto: Consulta de seguridad sobre PHP (CVE-2026-109618 y CVE-2026-109619)
Hola, [nombre]:
El 21 de octubre, PHP publicó una actualización de seguridad para dos vulnerabilidades críticas (CVE-2026-109618 y CVE-2026-109619). Os escribo para confirmar que nuestra web, [dirección de la web], está protegida.
¿Podéis decirme, por favor:
- Qué versión exacta de PHP usa nuestra web.
- Si ya tiene aplicada la versión corregida (8.2.35, 8.3.36, 8.4.27, 8.5.12 o superior).
- Si usamos PHP 8.1 o anterior, qué plan proponéis para actualizarla y cuándo.
Gracias.
Un buen proveedor te contestará en uno o dos días con la versión exacta. Si la respuesta es vaga («tranquilo, todo está bien»), pide la versión con números. Es tu web y tienes derecho a saberlo.
No es solo la web: dónde más puede haber PHP
Aquí está lo que casi nadie cuenta. PHP no vive solo en las webs. Algunos equipos lo usan por dentro para su panel de administración, esa página que abres en el navegador para configurarlos.
Por ejemplo, el NAS donde guardáis los archivos, algunos routers o cortafuegos y ciertas aplicaciones de gestión que se instalan en un servidor de la oficina. De hecho, algunos fabricantes, como Siemens, ya han publicado avisos propios para productos que llevan PHP dentro.
No hace falta que lo investigues tú, equipo a equipo. Basta con saber quién se encarga de cada cosa:
| Equipo | Quién lo actualiza | Qué hacer |
|---|
| Web en hosting compartido | El proveedor actualiza PHP, tú eliges la versión | Envía el correo de arriba |
| Web en servidor propio o VPS | Tú o tu informático | Pide que se actualice esta semana |
| NAS, router o cortafuegos | El fabricante publica la actualización; alguien tiene que instalarla | Comprueba que tiene las actualizaciones automáticas activadas |
| Panel de administración accesible desde internet | Quien lo instaló | Pregunta si de verdad necesita estar abierto a internet |
Esta última fila es importante. Un panel de administración abierto a todo internet es como dejar la puerta del almacén que da a la calle sin cerrar. Si solo lo usáis desde la oficina, lo más seguro es que solo se pueda abrir desde la oficina.
Si quieres saber qué es exactamente un parche y por qué hay que aplicarlo, lo tienes explicado en el diccionario: parche de seguridad. Y si te pica la curiosidad por esos códigos que empiezan por CVE, aquí tienes qué es un CVE.
¿Y si ya me han atacado? Señales a las que prestar atención
Que una vulnerabilidad se esté explotando no significa que te hayan atacado a ti. Pero conviene saber qué mirar, sobre todo si tu web llevaba tiempo sin actualizar.
- Páginas que no has creado o enlaces raros a casinos o farmacias en tu web.
- Google avisa de que tu sitio puede estar comprometido, o aparecen resultados extraños al buscar tu marca.
- Tu web va lenta de golpe o se cae sin explicación.
- Usuarios administradores que nadie reconoce.
- El hosting te avisa de un consumo anormal o de archivos sospechosos.
Si ves alguna, no borres nada todavía. Avisa a tu proveedor, guarda capturas y sigue los pasos de Me han hackeado: qué hacer en las próximas 72 horas. También puedes llamar gratis al 017, la línea de ayuda en ciberseguridad del INCIBE.
Lo que nos enseña PHP2Shell
PHP2Shell pasará. Dentro de unos meses habrá otro nombre llamativo. Lo que se queda es la pregunta de fondo: ¿sabes quién mantiene al día cada pieza de tu empresa que está conectada a internet?
La mayoría de las pymes no lo sabe, y no es un reproche. La web la hizo alguien hace cinco años, el NAS lo instaló otro y el router vino con la fibra. Nadie tiene la lista completa.
Hacer esa lista es una de las cosas que más tranquilidad da. Si quieres saber por dónde empezar, te lo contamos en Cómo saber si tu empresa es vulnerable a un ciberataque.
En resumen
PHP2Shell son dos fallos graves en PHP, el motor de muchas webs, que ya tienen parche desde el 21 de octubre. Te afecta si tu web usa PHP y su versión está por debajo de 8.2.35, 8.3.36, 8.4.27 u 8.5.12, o si es 8.1 o anterior.
La solución no es técnica para ti: es un correo a tu proveedor pidiendo la versión exacta y, si hace falta, que la actualice. Y, de paso, comprobar que el NAS y el router se actualizan solos.
No necesitas saber cómo funciona el motor. Solo saber quién lo revisa.
Si quieres que lo miremos contigo, el diagnóstico inicial gratuito de CALMA revisa tu web y los equipos que tu empresa tiene expuestos a internet. Son 20 minutos, sin compromiso y sin tecnicismos.