Hay dos tipos de empresas que buscan “me han hackeado”: las que lo acaban de descubrir y las que quieren saber qué harían si pasara. Este post sirve para las dos.
Pero hay una cosa que conviene saber antes de entrar en el protocolo. Según datos del INCIBE, el tiempo medio que una empresa tarda en detectar una intrusión activa en sus sistemas supera los 200 días. Lo que significa que cuando la mayoría de empresas descubren que han sido atacadas, el atacante lleva semanas o meses dentro.
Eso cambia completamente el enfoque de la respuesta.
En este artículo
- Primero: distinguir entre un hackeo activo y uno pasado
- Las señales que indican que algo ha pasado
- Las primeras 24 horas: contener antes de remediar
- Las obligaciones legales que no pueden esperar: los plazos de notificación
- Lo que no debes hacer nunca cuando te hackean
- La diferencia entre un incidente contenido y una crisis
- Cómo evitar que vuelva a pasar
Primero: distinguir entre un hackeo activo y uno pasado
La respuesta no es la misma en los dos casos y confundirlos es el error más frecuente.
Hackeo activo: el atacante está dentro ahora mismo. Un ransomware que se está propagando, una sesión abierta que no reconoces, un proceso en ejecución que no debería estar ahí. Cada minuto que pasa el daño aumenta. La prioridad es contener.
Hackeo pasado: el atacante ya no está, o si está no lo sabes. Descubres que datos tuyos han aparecido en un foro, que un empleado recibió un correo con credenciales internas, que el proveedor que usabas ha sufrido una brecha. La prioridad es evaluar el alcance.
La distinción importa porque la primera acción en un hackeo activo es desconectar. La primera acción en un hackeo pasado es no tocar nada hasta evaluar qué pasó.
Las señales que indican que algo ha pasado
Señales evidentes
Un mensaje en pantalla pidiendo un rescate. Archivos que ya no se pueden abrir o que tienen extensiones desconocidas. El acceso a sistemas bloqueado con credenciales que estaban funcionando hace una hora. La web de la empresa mostrando contenido que nadie ha publicado.
Estas señales no dejan dudas. El hackeo ha ocurrido y es activo.
Señales silenciosas
Son las más peligrosas precisamente porque no parecen señales. El sistema va más lento sin razón aparente. Hay actividad de red a horas inusuales. Contactos avisan de que están recibiendo correos extraños desde tu dirección. Aparecen usuarios en sistemas que nadie ha creado. Los logs muestran conexiones desde ubicaciones no reconocidas.
Y a veces no hay ni virus ni sistema lento: solo un mensaje que parece de tu jefe pidiendo una transferencia urgente y confidencial. Te lo explicamos en Fraude del CEO: qué es y cómo proteger a tu pyme.
Tabla de señales y qué hacer con cada una
| Señal detectada | Posible causa | Acción inmediata |
|---|
| Mensaje de rescate en pantalla | Ransomware activo | Aislar el equipo de la red. No apagar. Llamar al 017. |
| Archivos con extensiones desconocidas | Cifrado por ransomware | Aislar equipo y red. Identificar el alcance antes de tocar nada. |
| Contraseñas que dejan de funcionar | Acceso comprometido o atacante cambió credenciales | Cambiar contraseñas desde un dispositivo limpio. Activar 2FA. |
| Correos enviados que tú no enviaste | Cuenta de correo comprometida | Cambiar contraseña y 2FA desde dispositivo limpio. Avisar a contactos. |
| Accesos desde ubicaciones desconocidas en los logs | Sesión robada o credenciales filtradas | Cerrar todas las sesiones activas. Cambiar contraseñas. Revisar logs completos. |
| Actividad de red inusual en horario nocturno | Posible exfiltración de datos en curso | Aislar el sistema. Documentar la actividad. Llamar al 017. |
| Contactos avisan de correos raros desde tu dirección | Suplantación de dominio o cuenta comprometida | Verificar si es suplantación (DMARC) o cuenta hackeada. Actuar según el caso. |
| Proveedor notifica una brecha en sus sistemas | Tus datos pueden estar comprometidos | Evaluar qué acceso tenía el proveedor a tus datos. Notificar a la AEPD si aplica. |
| Ralentización inexplicable del sistema | Posible minería de criptomonedas o malware | Analizar procesos activos. Ejecutar escáner de malware desde dispositivo externo. |
| Nuevos usuarios o aplicaciones no reconocidas | Acceso no autorizado o malware instalado | Documentar. No eliminar hasta tener imagen forense. Llamar al 017. |
La señal que más se ignora
Un proveedor o servicio que usas notifica una brecha. Muchas empresas leen esa notificación y piensan “el problema es suyo, no mío”. Pero si ese proveedor tenía acceso a tus datos, el problema también es tuyo. Y las obligaciones de notificación a la AEPD aplican igualmente.
¿Has reconocido alguna de estas señales?
Sigue el protocolo de abajo y, si quieres una segunda opinión, pide el diagnóstico gratuito. Revisamos contigo qué ha pasado y qué hay que cerrar primero.
Pedir diagnóstico gratuito →
El error más frecuente en la respuesta a un hackeo es intentar arreglarlo antes de haberlo contenido. Si el atacante sigue activo mientras intentas limpiar, estás corriendo detrás de él.
Protocolo de las primeras 24 horas
| Tiempo | Acción | Por qué importa |
|---|
| 0-15 min | Confirmar que es un incidente real y no un fallo técnico | Sobrereaccionar ante un falso positivo cuesta una hora. Infrareaccionar ante un ataque real puede costar semanas. |
| 15-30 min | Aislar los sistemas afectados desconectando de la red. No apagar. | Apagar destruye evidencia forense (memoria volátil, claves de descifrado). Aislar detiene la propagación. |
| 30-45 min | Llamar al 017 del INCIBE | Orientación técnica gratuita y disponible 24/7. Te dicen qué hacer según el tipo de incidente antes de que tomes decisiones que puedan complicar la recuperación. |
| 45-90 min | Documentar el estado actual: capturas, logs, qué sistema, a qué hora, quién lo detectó | Esta documentación es evidencia para la investigación forense, la notificación a la AEPD y la posible reclamación al seguro. |
| 2-4 h | Activar el plan de continuidad de negocio | Identificar cuáles son los sistemas críticos para seguir operando y qué alternativas existen mientras se resuelve el incidente. |
| 4-8 h | Evaluar si hay datos personales comprometidos | Si los hay, el reloj de las 72 horas de la AEPD ya está corriendo desde el momento en que tienes conocimiento del incidente. |
| 8-24 h | Iniciar la investigación forense con profesionales externos si el incidente es grave | Sin investigación no sabes cómo entró el atacante ni si sigue dentro. Limpiar sin investigar puede dejar puertas abiertas. |
Si tienes un ciberseguro, llama también a su teléfono de asistencia desde el principio. Si todavía no lo tienes y te preguntas si compensa, te lo explicamos en ¿Merece la pena un ciberseguro para una pyme?.
Si el ataque ha acabado en cargos o transferencias que nadie de tu empresa autorizó, avisa al banco ese mismo día: en muchos casos tiene que devolver el dinero. Te lo explicamos en ¿El banco me devuelve el dinero si estafan a mi pyme?.
Las obligaciones legales que no pueden esperar: los plazos de notificación
Si el incidente ha comprometido datos personales, hay obligaciones legales con plazos concretos que no se pueden ignorar. No cumplirlos se sanciona de forma independiente al incidente en sí.
Tabla de obligaciones de notificación
| A quién notificar | Plazo | Obligatorio | Qué notificar |
|---|
| AEPD (Agencia Española de Protección de Datos) | 72 horas desde que tienes conocimiento | Sí, si hay datos personales comprometidos | Descripción del incidente, datos afectados, medidas tomadas y consecuencias probables |
| Personas afectadas (clientes, empleados) | Sin plazo fijo pero con la mayor celeridad posible | Sí, si la brecha puede causar daños significativos a los afectados | Qué datos se han visto comprometidos y qué pueden hacer para protegerse |
| INCIBE-CERT | Sin plazo obligatorio | Recomendado, no obligatorio | Descripción técnica del incidente para coordinación nacional |
| Policía Nacional o Guardia Civil | Sin plazo específico | Recomendado si hay delito (robo de dinero, acceso no autorizado) | Denuncia presencial con toda la documentación disponible |
| Aseguradora (si hay seguro de ciberriesgo) | Según condiciones de la póliza (suele ser muy corto, a veces 24-48h) | Según contrato | Notificación del siniestro según los términos de la póliza |
| Fabricantes de productos digitales (Reglamento de Ciberresiliencia UE) | 24 horas desde septiembre 2026 | Sí, si la empresa fabrica o distribuye productos digitales | Vulnerabilidades críticas o incidentes graves que afecten a los productos |
El plazo de 72 horas a la AEPD empieza cuando tienes conocimiento del problema, no cuando lo resuelves. Y si no puedes completar la notificación en 72 horas porque todavía estás evaluando el alcance, puedes hacer una notificación inicial indicando que la investigación sigue en curso y completarla después.
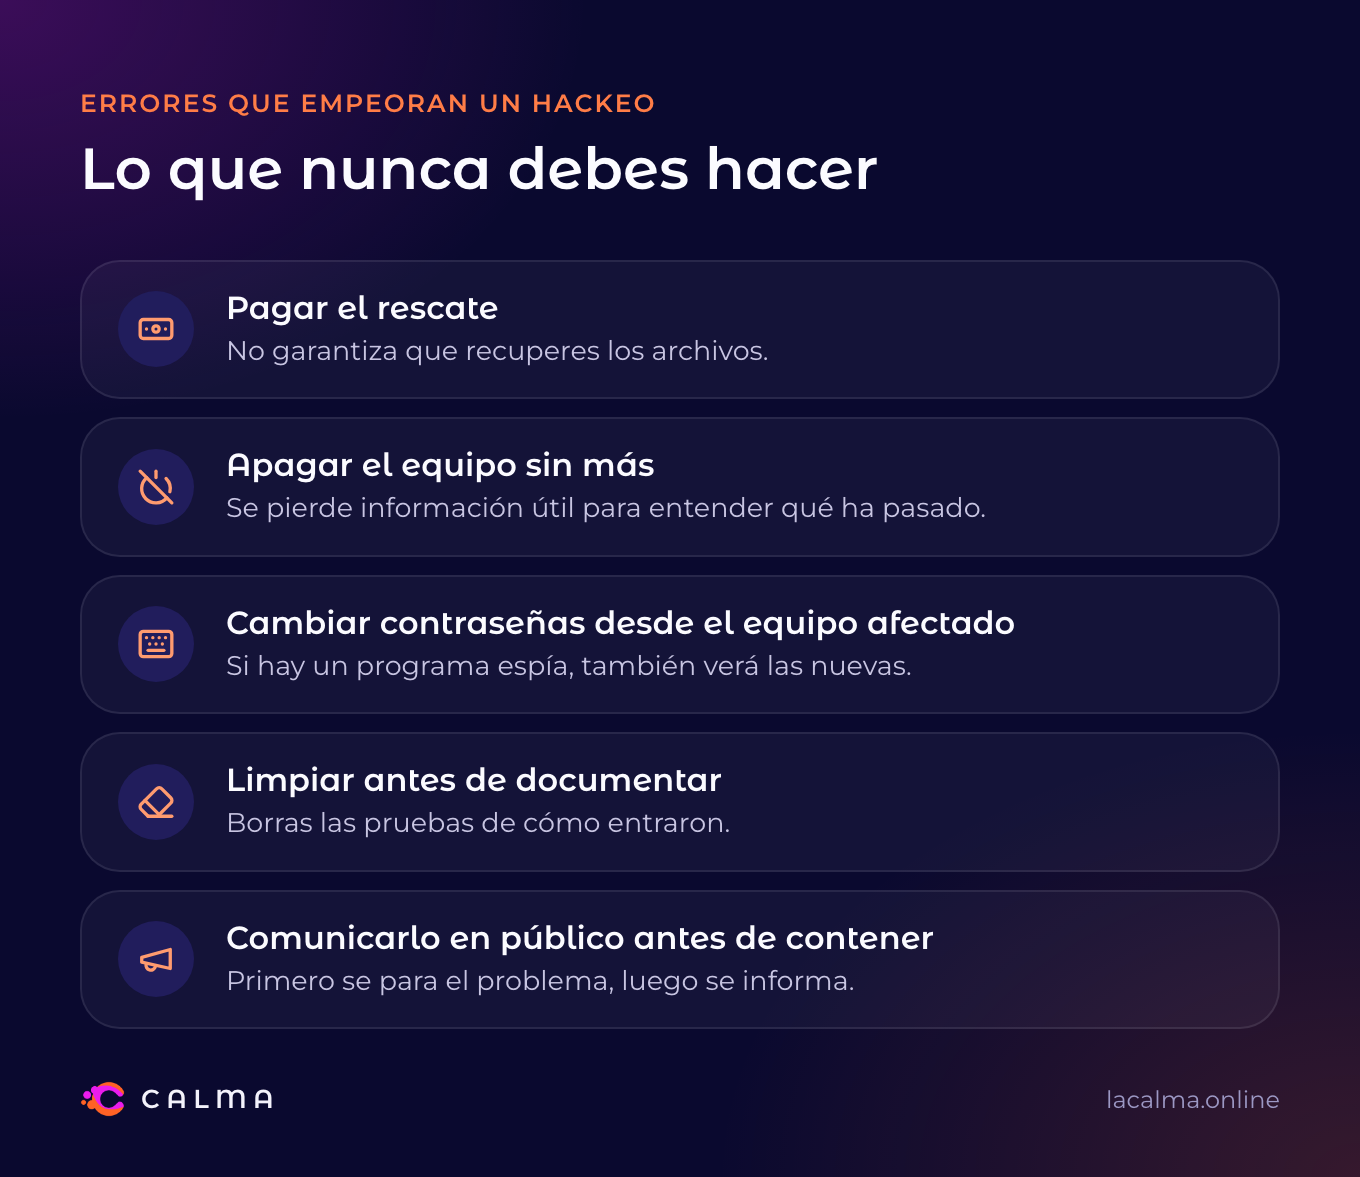
Lo que no debes hacer nunca cuando te hackean
Pagar el rescate
El 60% de las empresas que pagan un rescate de ransomware no recuperan todos sus datos. Y pagar financia al grupo criminal para que ataque a más empresas. La Europol y el INCIBE desaconsejan el pago de forma explícita.
Apagar el sistema sin imagen forense
Apagar un sistema durante un incidente destruye la memoria volátil, que puede contener las claves de descifrado del ransomware o el rastro del atacante. La recomendación es aislar sin apagar.
Cambiar contraseñas en el dispositivo comprometido
Si el dispositivo tiene un keylogger activo, el atacante captura las nuevas contraseñas en tiempo real. Siempre cambiar contraseñas desde un dispositivo que no ha estado en contacto con el incidente.
Intentar limpiar el sistema antes de documentarlo
Limpiar antes de documentar destruye evidencia. Antes de restaurar sistemas o formatear discos, documenta el estado actual con capturas y, si es posible, con una imagen forense.
Comunicar públicamente antes de contener
Hay una diferencia entre las obligaciones de notificación legal y la comunicación pública. La comunicación pública antes de tener el incidente contenido puede dar información al atacante sobre lo que sabes y lo que no sabes.
La diferencia entre un incidente contenido y una crisis
La misma brecha puede ser un incidente manejable o una crisis que paraliza la empresa durante semanas. Lo que marca la diferencia no es el tipo de ataque: es si la empresa estaba preparada.
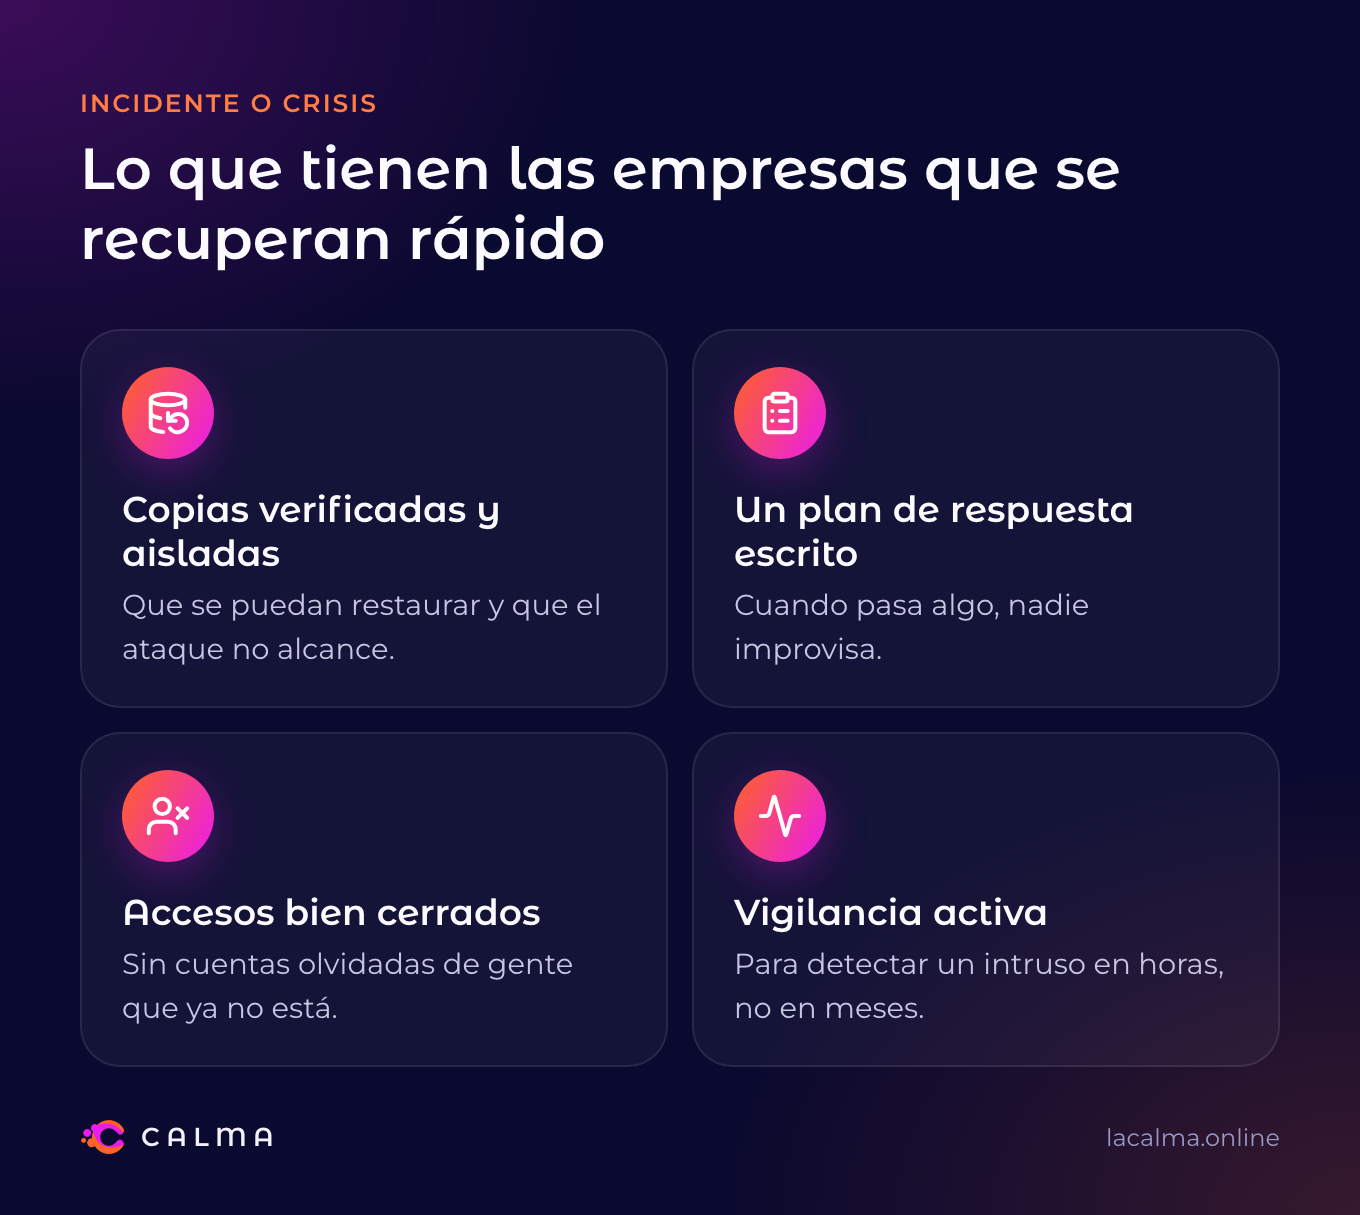
Las empresas que se recuperan rápido de un hackeo tienen cuatro cosas en común:
Backups verificados y aislados. No basta con que los backups existan. Si están en el mismo servidor que los datos cifrados, el atacante también los ha cifrado. Un backup no comprobado es como un extintor caducado.
Un plan de respuesta documentado. Cuando ocurre el incidente no es el momento de decidir quién llama al INCIBE, quién notifica a la AEPD o quién comunica a los clientes. Si no está documentado antes, se decide tarde y mal.
Accesos revocados correctamente. Un porcentaje significativo de los incidentes de 2026 tuvieron como vector de entrada a un proveedor o empleado anterior con accesos que nadie había revocado. El offboarding documentado y ejecutado el mismo día evita exactamente esto.
Monitorización activa. El dato de los 200 días de media para detectar una intrusión activa es demoledor. Las empresas que detectan los incidentes en horas o días, no en meses, tienen algún tipo de monitorización activa: logs revisados, alertas ante comportamientos anómalos, herramientas que detectan accesos desde ubicaciones inusuales.
Para que tus copias estén de verdad aisladas, combina la nube con un disco que se desconecta. Te lo explicamos en ¿Copia de seguridad en la nube o en disco externo para tu pyme?.
Cómo evitar que vuelva a pasar
El hackeo ya ha pasado. La pregunta correcta ahora no es “¿cómo arreglo lo que ha pasado?” sino “¿qué cambia para que no vuelva a pasar?”
Si nunca habías ordenado la seguridad de tu empresa, empieza por aquí: ciberseguridad para pymes, por dónde empezar sin agobios.
No existe protección del 100%. Lo que existe es reducir la probabilidad y reducir el impacto cuando ocurra. Y eso requiere saber cómo estás.
Una de las medidas que más cierra el paso es activar el doble factor en el correo y en la banca: aunque alguien robe una contraseña, con ella sola ya no le basta para entrar. Te lo explicamos en Doble factor de autenticación: qué es y cómo activarlo.
Y revisa también los ordenadores: que el antivirus esté activo y Windows al día en todos. Si dudas de si te basta con el de Windows, te lo explicamos en ¿Basta con Windows Defender en una pyme?.
Y para que un próximo susto no te pare la semana, ten preparado qué hacer si un día cae todo. Te lo explicamos en ¿Cómo hacer un plan de continuidad de negocio en una pyme?.
El diagnóstico gratuito de CALMA analiza las áreas que más aparecen como vector de entrada en los incidentes documentados: correo y autenticación, accesos y credenciales, superficie de ataque externa, backups y recuperación.
Si tu empresa ya ha sufrido un incidente, el diagnóstico también dice si la remediación ha sido completa o si quedan brechas abiertas.
Una de las puertas de entrada más habituales es el software sin actualizar. Si tu web funciona con PHP, como WordPress, te explicamos cómo comprobarlo en ¿Me afecta PHP2Shell? Qué hacer si la web de tu empresa usa PHP.