Si buscas información sobre ciberataques, encontrarás listas técnicas pensadas para equipos de seguridad de grandes empresas. Este post es diferente: explica los ataques que realmente ocurren en pymes españolas, cómo funcionan en la práctica y qué puedes hacer para protegerte.
Sin tecnicismos innecesarios. Sin hacerte sentir que necesitas un ejército de expertos para estar seguro.
En este artículo
- Primero: la diferencia entre amenaza y ataque
- Los ciberataques que sí afectan a pymes españolas
- Los ataques que existen pero raramente afectan a pymes
- Los sectores más afectados en España
- La tabla de amenazas reales para una pyme española
- Por dónde empezar si quieres proteger tu pyme
Primero: la diferencia entre amenaza y ataque
Antes de entrar en los tipos, vale la pena aclarar algo que confunde mucho.
Una amenaza es un riesgo potencial: algo que podría pasar. Un ataque es cuando ese riesgo se convierte en acción real: alguien explota una vulnerabilidad deliberadamente para causar daño, robar datos o interrumpir operaciones.
Esta distinción importa porque muchas pymes viven en un estado de alarma permanente por amenazas que en la práctica tienen poca probabilidad de materializarse en su contexto. La clave no es protegerse de todo lo que existe, sino protegerse bien de lo que realmente ocurre.
Los ciberataques que sí afectan a pymes españolas
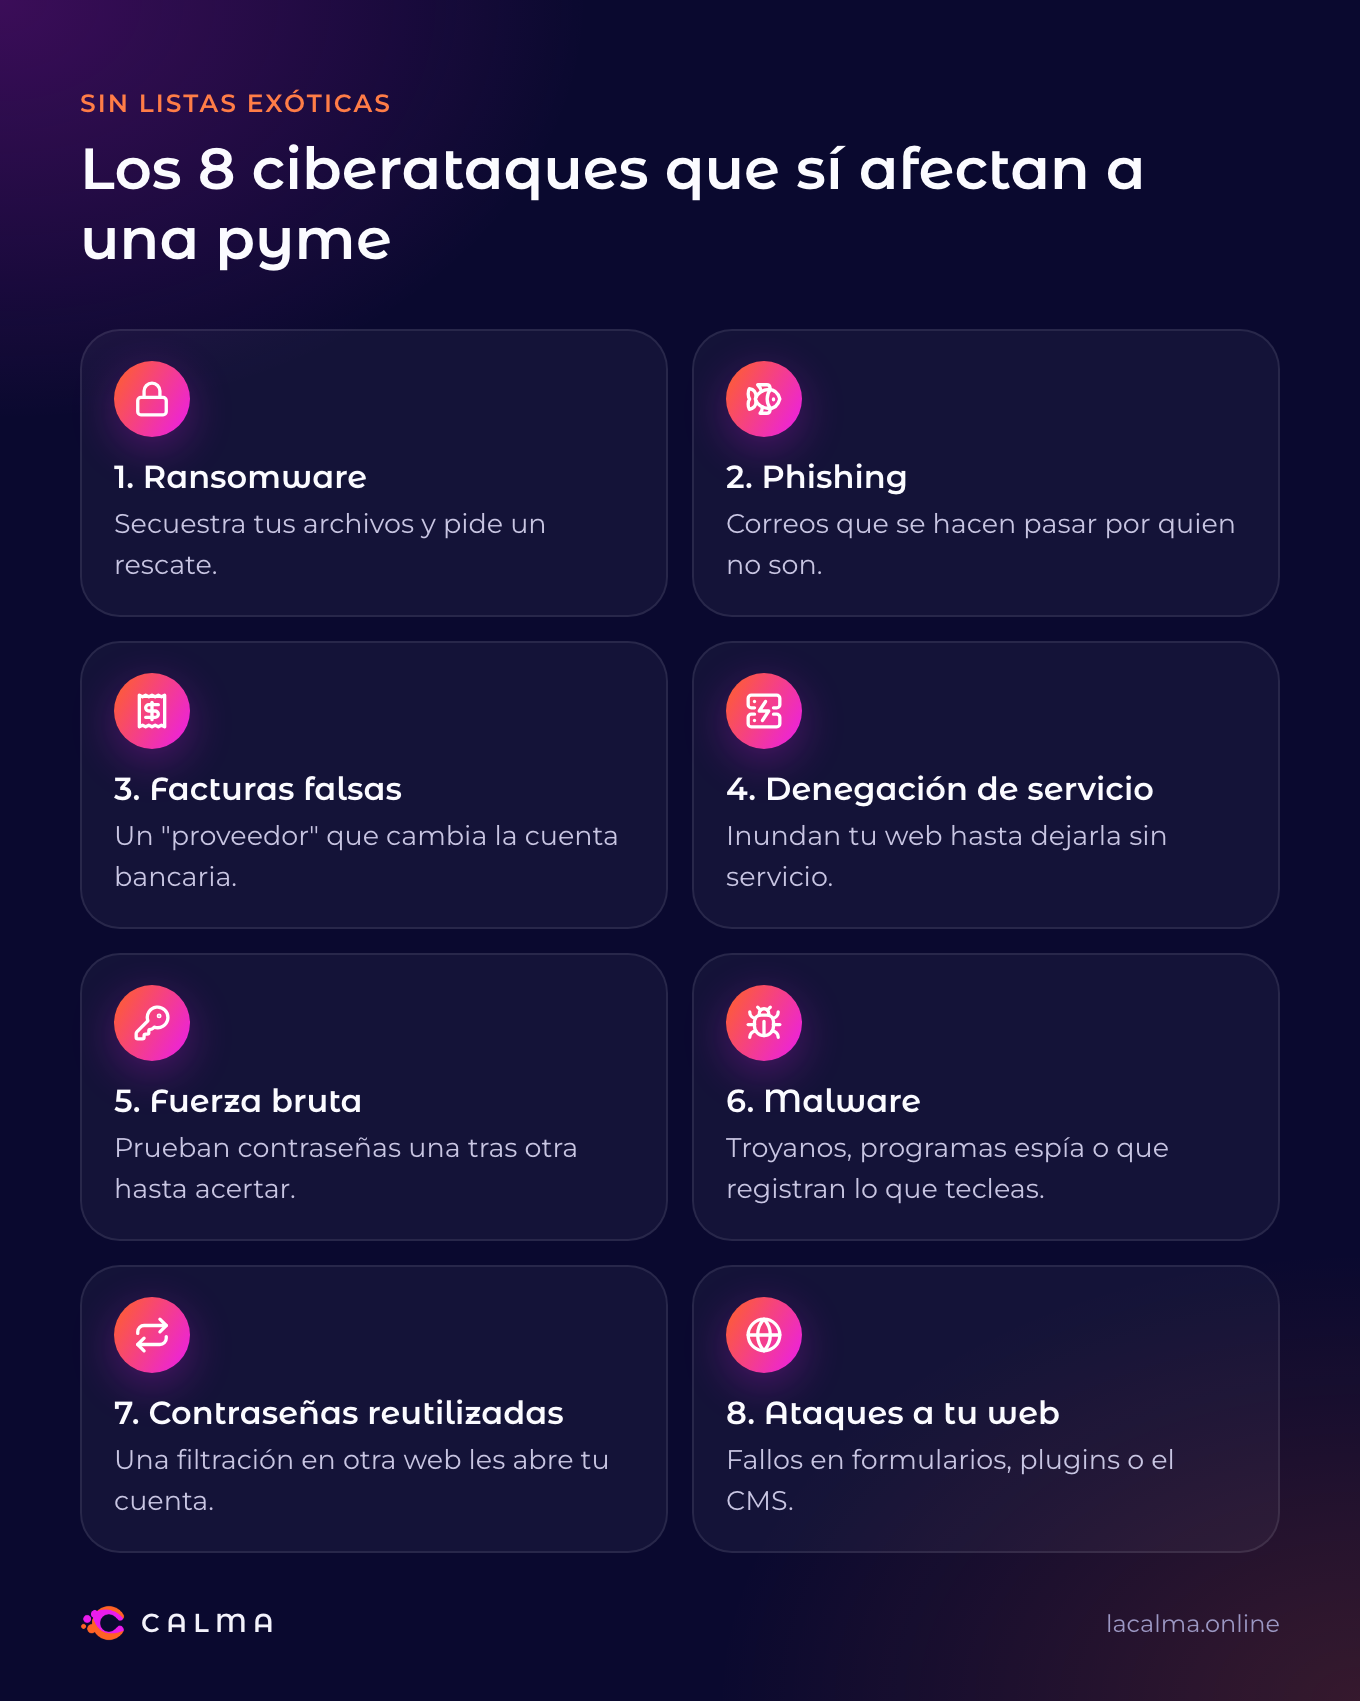
1. Ransomware: el secuestrador de archivos
Es el ataque con mayor impacto económico en pymes. Un programa malicioso entra en los sistemas de la empresa, cifra todos los archivos y pide dinero para devolver el acceso.
La analogía más clara: es como si alguien cambiara la cerradura de tu oficina mientras estabas fuera y te pidiera dinero para darte la llave nueva. Excepto que lo de dentro son todos tus datos: contratos, facturas, bases de clientes, histórico de trabajo de años.
Cómo entra el ransomware en una pyme: La vía más frecuente es un correo con un adjunto o un enlace que alguien del equipo abre sin sospechar nada. La segunda es aprovechar software desactualizado con vulnerabilidades conocidas. No hace falta que el atacante tenga habilidades especiales: existen kits de ransomware que se compran en mercados ilegales por unos pocos cientos de euros.
Por qué es tan devastador: En 2026 el rescate medio exigido a pymes españolas supera los 45.000 euros. Y el 60% de las empresas que pagan no recuperan todos sus datos. Además, el tiempo de inactividad mientras se resuelve el problema puede durar días o semanas.
Cómo protegerse: Backups verificados y aislados de la red principal, software actualizado y formación básica del equipo para reconocer correos sospechosos. Son las tres medidas que más impacto tienen.
2. Phishing: el correo que no es lo que parece
El phishing es el ataque más frecuente en volumen. Correos, SMS o mensajes diseñados para engañar al receptor y hacer que haga clic en un enlace malicioso, introduzca sus credenciales en una página falsa o autorice un pago.
El nombre viene del inglés “fishing” (pescar): el atacante lanza miles de anzuelos sabiendo que solo necesita que pique una parte pequeña. No es algo personal. Es un juego de probabilidades a gran escala.
Cómo funciona en la práctica: Recibes un correo que parece venir de tu banco, de Hacienda, de un proveedor conocido o de un compañero. El diseño es convincente. El mensaje tiene urgencia: “tu cuenta será bloqueada”, “factura pendiente de validación”, “haz clic para verificar”. Haces clic, introduces tus datos en una página que parece legítima, y el atacante ya tiene lo que quería.
La variante más peligrosa para pymes: el spear phishing A diferencia del phishing masivo, el spear phishing va dirigido a una persona concreta. El atacante investiga a su objetivo (LinkedIn, web de la empresa, redes sociales) y construye un correo personalizado que parece venir de alguien de confianza. La tasa de éxito es mucho mayor porque el mensaje es creíble.
Cómo protegerse: Doble factor de autenticación en todas las cuentas importantes (si alguien roba la contraseña, no puede entrar sin el segundo factor), formación básica del equipo para identificar señales de alarma y filtros de correo bien configurados.
Si quieres saber exactamente qué señales delatan un correo de phishing, lo explicamos en detalle en el post sobre cómo reconocer un correo de phishing en tu pyme.
3. Fraude de facturas falsas (BEC): la suplantación que cuesta más
El Business Email Compromise, o fraude de correo empresarial, es una variante del phishing con consecuencias especialmente graves. No busca robar contraseñas: busca dinero directamente.
Cómo funciona: El atacante suplanta a un proveedor habitual, a un directivo de la empresa o a una entidad de confianza. Envía un correo informando de un cambio de cuenta bancaria o solicitando una transferencia urgente. El responsable de pagos, que no sospecha nada, ejecuta la transferencia.
El correo no pasa por el sistema de la empresa víctima. No hay rastro en los enviados. El atacante simplemente envía el correo haciéndose pasar por otro, lo cual es posible cuando el dominio de correo no tiene DMARC configurado correctamente.
El impacto real: El importe medio de este tipo de fraude en España en 2025 superó los 60.000 euros. Y muchas veces el dinero no se recupera porque para cuando la empresa descubre el fraude, la transferencia ya ha salido del banco.
Cómo protegerse: Dos cosas: la técnica (configurar DMARC correctamente para que nadie pueda suplantar tu dominio) y la de proceso (verificar siempre por teléfono cualquier cambio de datos bancarios, independientemente de quién parezca que manda el correo). Treinta segundos de verificación evitan el 100% de este tipo de fraude.
Lo explicamos en detalle en los posts sobre DMARC, DKIM y SPF y fraude de facturas falsas por email.
4. Ataque de denegación de servicio (DoS y DDoS): dejar la web sin servicio
Un ataque de denegación de servicio inunda un servidor o una web con tantas peticiones simultáneas que colapsa y deja de responder a las peticiones legítimas. Es como si de repente miles de personas intentaran entrar por la misma puerta a la vez: nadie puede pasar.
La versión distribuida (DDoS) usa miles de dispositivos infectados coordinados para hacer el ataque más potente y difícil de bloquear.
Por qué afecta a pymes: Los ataques DDoS han dejado de ser exclusivos de grandes empresas. Existen servicios que permiten alquilar capacidad de ataque por pocos euros. Un competidor desleal, un cliente enfadado o un atacante oportunista puede dejar la web de una pyme sin servicio durante horas o días.
Para un ecommerce o cualquier empresa que dependa de la web para captar clientes o vender, el impacto económico puede ser significativo.
Cómo protegerse: Un proveedor de hosting con protección DDoS incluida, un CDN como Cloudflare (tiene plan gratuito con protección básica) y un firewall de aplicación web. Para la mayoría de pymes, el plan gratuito de Cloudflare es suficiente para los ataques más comunes.
5. Ataque de fuerza bruta: adivinar contraseñas por repetición
Un ataque de fuerza bruta es exactamente lo que suena: un programa que prueba miles o millones de combinaciones de usuario y contraseña hasta encontrar la correcta.
No es un ataque sofisticado. Es perseverancia automatizada. Los bots que ejecutan estos ataques pueden probar miles de combinaciones por segundo. Una contraseña de ocho caracteres simples puede caer en minutos.
El contexto español: El panel de administración de WordPress, los correos corporativos sin doble factor y los paneles de control de hosting son los objetivos más frecuentes en pymes españolas.
Cómo protegerse: Contraseñas largas y aleatorias (un gestor de contraseñas lo hace fácil), doble factor en todos los accesos críticos y políticas de bloqueo que cortan el acceso después de un número de intentos fallidos.
6. Malware: el término que engloba muchas amenazas
Malware es el nombre genérico para cualquier software malicioso. El ransomware es un tipo de malware. Los virus, los troyanos, los spyware y los keyloggers también son malware.
En el contexto de pymes, los tipos de malware más frecuentes son:
Troyanos: programas que parecen legítimos pero contienen código malicioso. Entran disfrazados de software gratuito, actualizaciones falsas o adjuntos de correo. Una vez dentro, pueden abrir puertas traseras que el atacante usa para entrar al sistema.
Spyware: software que se instala sin que el usuario lo sepa y recopila información: contraseñas, datos bancarios, actividad del sistema. A menudo llega junto con software gratuito de fuentes no oficiales.
Keyloggers: registran todo lo que se escribe en el teclado. Si alguien en tu equipo introduce una contraseña mientras un keylogger está activo, esa contraseña está comprometida.
Cómo protegerse: Software descargado solo de fuentes oficiales, sistema operativo y aplicaciones actualizados, y un antivirus o EDR activo en todos los dispositivos de la empresa.
7. Ataque a contraseñas: más allá de la fuerza bruta
Además de la fuerza bruta, hay otras formas de comprometer contraseñas que son igual de frecuentes y más difíciles de detectar.
Ataque de diccionario: en lugar de probar todas las combinaciones posibles, el programa usa listas de contraseñas conocidas y comunes. “Password123”, “empresa2024”, el nombre de la empresa seguido del año. Sorprendentemente efectivo porque las personas son predecibles.
Reutilización de contraseñas: si alguien usa la misma contraseña en el correo de trabajo que en un servicio que ha sufrido una brecha de seguridad (cosa que ocurre constantemente), el atacante puede usar esas credenciales para entrar al correo corporativo. Se llama credential stuffing.
Cómo saber si tus credenciales están comprometidas: Puedes buscar tu dirección de correo en haveibeenpwned.com para ver si ha aparecido en alguna brecha de seguridad conocida.
Cómo protegerse: Contraseñas únicas para cada servicio (un gestor de contraseñas hace esto manejable), cambio de contraseñas cuando hay una brecha conocida y doble factor como segunda capa.
8. Ataques a aplicaciones web: vulnerabilidades en tu propia web
Si tu empresa tiene una web con formularios, área de clientes, tienda online o cualquier sistema que procese datos de usuarios, puede tener vulnerabilidades que los atacantes explotan.
Inyección SQL: el atacante introduce código malicioso en un formulario o campo de búsqueda de la web para acceder, modificar o eliminar datos de la base de datos. Una web WordPress con plugins desactualizados es especialmente vulnerable.
XSS (Cross-Site Scripting): el atacante inserta código malicioso en páginas web que luego se ejecuta en el navegador de otros usuarios. Puede usarse para robar sesiones o redirigir a páginas falsas.
Cómo protegerse: Software del CMS y plugins siempre actualizados, cabeceras de seguridad HTTP configuradas correctamente y un WAF (Web Application Firewall) activo. Para webs WordPress, hay plugins específicos de seguridad que cubren la mayoría de estos puntos.
Si tu web está hecha con WordPress u otro gestor que funciona con PHP, revisa también ¿Me afecta PHP2Shell? Qué hacer si la web de tu empresa usa PHP: es un fallo de octubre de 2026 que ya se está aprovechando y se resuelve con un correo a tu proveedor.
¿Sabes a cuáles de estos ataques está más expuesta tu empresa?
El diagnóstico gratuito te lo dice en 20 minutos, con el riesgo expresado en euros y un plan para cerrar primero lo más importante.
Pedir diagnóstico gratuito →
Los ataques que existen pero raramente afectan a pymes
Hay tipos de ataques que son reales y que aparecen en todas las listas, pero que en la práctica tienen una probabilidad muy baja de afectar a una pyme española en su día a día:
Ataques MITM (Man in the Middle): interceptar comunicaciones en tránsito requiere estar en la misma red o tener acceso a infraestructura específica. Con HTTPS bien configurado, el riesgo para la mayoría de pymes es bajo.
Ataques de suplantación de DNS: requieren acceso a infraestructura de red avanzada. Muy poco probable para el perfil de pyme típico.
Ataques de cumpleaños: explotan colisiones matemáticas en funciones hash. Teórico para la inmensa mayoría de pymes.
Que existan no significa que debas preocuparte por ellos antes de tener cubiertas las amenazas anteriores. El orden importa.
Los sectores más afectados en España
Según datos del INCIBE, los sectores con más incidentes en España en 2025 son:
| Sector | Amenaza más frecuente |
|---|
| Comercio y ecommerce | Ransomware y fraude de facturas |
| Servicios profesionales | Phishing y BEC |
| Salud y clínicas | Ransomware y acceso no autorizado |
| Hostelería | Fraude de facturas y ataques a web |
| Construcción | BEC y ransomware |
El patrón es consistente: las amenazas más frecuentes son las más simples técnicamente pero las más efectivas. No hace falta ser sofisticado para hacer daño.
La tabla de amenazas reales para una pyme española
| Ataque | Probabilidad para pyme | Impacto económico | Dificultad de prevención |
|---|
| Phishing / BEC | 🔴 Muy alta | Desde 5.000€ | Baja (formación + DMARC) |
| Ransomware | 🟠 Alta | Desde 20.000€ | Media (backups + actualización) |
| Fuerza bruta | 🟠 Alta | Variable | Baja (contraseñas + 2FA) |
| Ataque web | 🟡 Media | Variable | Media (actualizaciones + WAF) |
| DDoS | 🟡 Media | Pérdida de disponibilidad | Baja (CDN + hosting protegido) |
| MITM | 🟢 Baja | Variable | Baja (HTTPS bien configurado) |
Por dónde empezar si quieres proteger tu pyme
La buena noticia es que protegerse de los ataques más frecuentes no requiere grandes inversiones ni conocimientos técnicos avanzados. Requiere saber cómo estás y resolver lo más urgente primero.
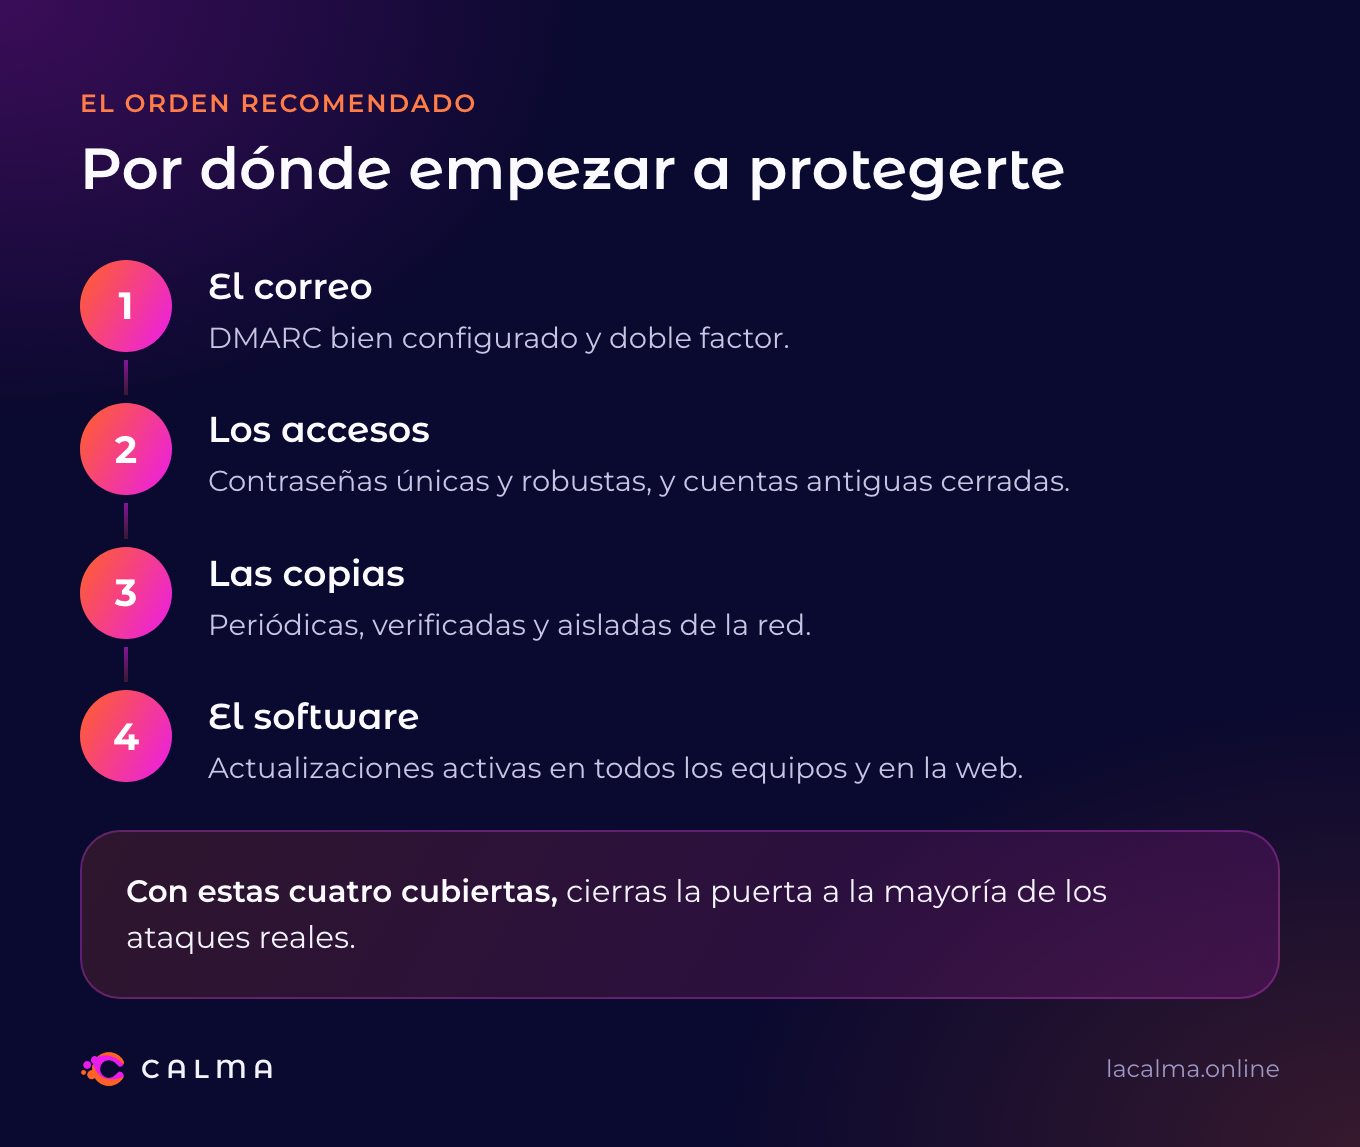
El orden recomendado para una pyme que empieza:
Primero el correo: DMARC correctamente configurado y doble factor activo. Cubre dos de los tres ataques más frecuentes.
Segundo los accesos: contraseñas únicas y robustas, doble factor en todos los accesos críticos, revocación inmediata cuando alguien se va.
Tercero los backups: verificados, periódicos y aislados de la red principal.
Cuarto el software: actualizaciones activas en todos los dispositivos y el CMS de la web.
Con esas cuatro cosas cubiertas, la exposición de una pyme media baja de forma muy significativa.
La ciberseguridad no es inmunidad total. Es reducir el riesgo a un nivel razonable para el tamaño y tipo de empresa que eres. Y saber cómo estás es el primer paso.