Si has buscado información sobre ciberseguridad para pymes y has encontrado guías de 80 páginas llenas de siglas, o artículos que empiezan con estadísticas para asustarte, este post es diferente.
Aquí explicamos qué es la ciberseguridad en la práctica para una empresa de entre 5 y 100 personas, qué amenazas son reales y cuáles son exageradas, qué dice la ley en España en 2026, y por dónde empezar si no sabes cómo estás.
Con enlaces a los posts detallados de cada tema para quien quiera profundizar.
En este artículo
- Qué es la ciberseguridad para una pyme, de verdad
- Por qué las pymes son objetivo de los ciberataques
- Las amenazas reales para una pyme española en 2026
- Las 7 áreas que determinan el nivel de seguridad de tu empresa
- Lo que dice la ley en España en 2026
- Las medidas básicas que toda pyme debería tener
- Diagnóstico, auditoría y pentesting: cuál necesitas
- Cada cuánto hay que revisar la seguridad
- Qué pasa después de una auditoría
- Cómo saber si tu empresa es vulnerable ahora mismo
- Por qué CALMA es diferente
Qué es la ciberseguridad para una pyme, de verdad
La ciberseguridad no es tener el mejor antivirus del mercado ni contratar a un equipo de hackers éticos. Para la mayoría de las pymes españolas, la ciberseguridad es algo mucho más sencillo: saber cómo estás y tener las puertas cerradas que deberían estar cerradas.
Hay tres preguntas que resumen todo:
¿Alguien puede entrar en tus sistemas sin que te enteres? ¿Alguien puede hacerse pasar por ti y engañar a tus clientes o proveedores? ¿Si algo falla mañana, podrías volver a trabajar en horas?
Si no sabes la respuesta a alguna de las tres, ahí empieza el trabajo.
Por qué las pymes son objetivo de los ciberataques
Hay un mito muy extendido: los atacantes van a por las empresas grandes porque tienen más dinero. No es exactamente así.
Los atacantes van a por quien tiene menos defensas. Y las pymes, por definición, tienen menos recursos dedicados a seguridad que las grandes empresas. Un programa que escanea millones de direcciones buscando vulnerabilidades no discrimina por tamaño: encuentra la puerta abierta y entra.
los datos del INCIBE en España son claros: en 2023 se gestionaron más de 83.000 incidentes de ciberseguridad, y la mayoría afectaron a pymes y autónomos. El coste medio de un ciberataque para una pyme española supera los 35.000 euros.
Pero hay algo más relevante que los datos: la mayoría de los incidentes que afectan a pymes no ocurren porque alguien haya diseñado un ataque sofisticado específicamente para ellas. Ocurren porque había algo sin actualizar, una contraseña débil, un correo mal configurado o un backup que nunca nadie había comprobado.
Las amenazas reales para una pyme española en 2026
No todas las amenazas que existen son igual de probables para una pyme. Estas son las que más ocurren en la práctica:
Ransomware
Un programa que cifra todos los archivos de tu empresa y pide dinero para devolvértelos. En 2026 el rescate medio exigido a pymes españolas supera los 45.000 euros. Y el 60% de las empresas que pagan no recuperan todos sus datos.
La vía de entrada más frecuente es un correo con un adjunto o un enlace. La segunda es aprovechar software desactualizado con vulnerabilidades conocidas.
Si quieres entender cómo funciona y qué medidas lo previenen, lo explicamos en detalle en el post sobre qué es el ransomware y cómo proteger tu empresa.
Phishing y fraude por correo
Correos que parecen venir de un proveedor, de tu banco o de un compañero, diseñados para que hagas clic en un enlace, introduzcas una contraseña o autorices un pago.
La variante más costosa para pymes es el fraude de facturas falsas, también conocido como BEC (Business Email Compromise): alguien suplanta a un proveedor y pide que el próximo pago se haga en una cuenta diferente. El importe medio de este tipo de fraude en España supera los 60.000 euros por incidente.
Puedes leer cómo reconocer un correo de phishing en el post sobre cómo reconocer un correo de phishing en tu pyme y cómo protegerte del fraude de facturas en el post sobre fraude de facturas falsas por email.
Suplantación del dominio de correo
Diferente al phishing que recibes: aquí el problema es que alguien usa tu dominio para enviar correos fraudulentos a tus clientes y proveedores haciéndose pasar por ti.
Si tu dominio no tiene DMARC configurado correctamente, cualquiera puede enviar correos como si vinieran de tu empresa. Es la base del fraude de facturas falsas y del phishing de marca.
Lo explicamos en detalle en el post sobre DMARC, DKIM y SPF y en la guía sobre cómo proteger el correo de tu empresa del phishing y la suplantación.
Acceso no autorizado a cuentas
Si una contraseña se filtra en una brecha de seguridad de otro servicio (cosa que ocurre constantemente), y esa misma contraseña se usa en el correo o en el software de gestión de la empresa, el atacante tiene acceso directo.
El doble factor de autenticación, ese código que llega al móvil cuando inicias sesión, es la medida que impide que una contraseña robada sea suficiente para entrar.
Software desactualizado con vulnerabilidades conocidas
Cada versión de software sin actualizar es una vulnerabilidad conocida y documentada. Los programas que buscan empresas vulnerables simplemente escanean miles de direcciones buscando versiones antiguas con fallos conocidos y los explotan de forma automática.
Las 7 áreas que determinan el nivel de seguridad de tu empresa
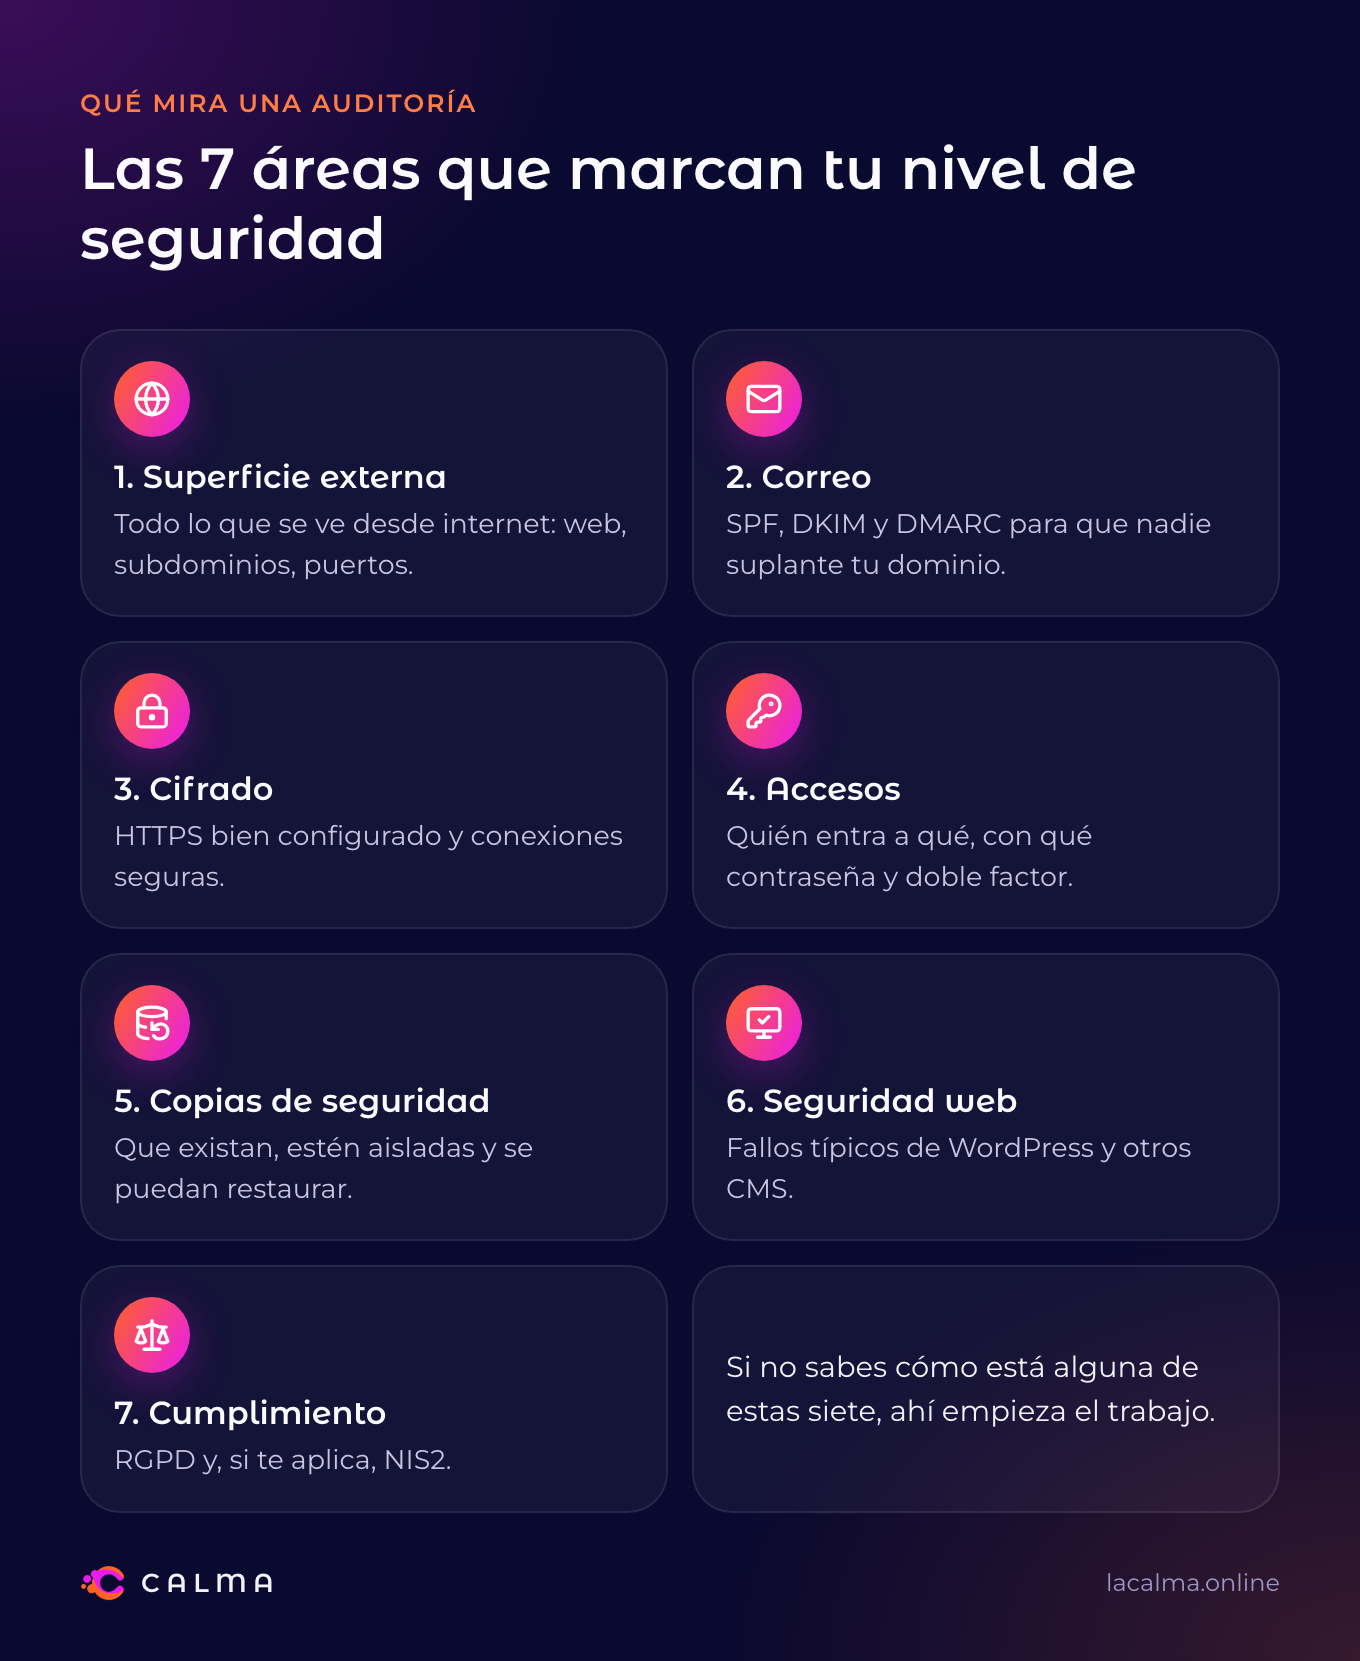
Una auditoría de ciberseguridad para pymes no analiza solo el antivirus. Analiza siete áreas que en conjunto determinan cuál es el riesgo real:
1. Superficie de ataque externa
Todo lo que es visible desde internet: la web, los subdominios activos, los puertos abiertos, los servicios expuestos y las versiones de software detectables. Muchas empresas tienen activos digitales olvidados que llevan meses o años expuestos sin que nadie lo sepa.
2. Seguridad del correo
El estado de SPF, DKIM y DMARC del dominio. Si están bien configurados, nadie puede suplantar el dominio. Si DMARC está en modo observación (p=none), la suplantación es posible sin ninguna dificultad técnica.
3. Cifrado y conexiones
Si la web tiene HTTPS activo y correctamente configurado, qué versiones de protocolos de cifrado acepta el servidor y si los certificados SSL están al día.
4. Accesos y credenciales
Quién tiene acceso a qué, con qué contraseñas y si el doble factor está activo en los sistemas críticos. Incluye verificar si hay cuentas activas de personas que ya no trabajan en la empresa, que es uno de los hallazgos más frecuentes en los diagnósticos que hacemos.
5. Backups y recuperación
Si existen copias de seguridad, con qué frecuencia se hacen, si están aisladas de la red principal y, sobre todo, si alguien ha verificado que se pueden restaurar de verdad. Un backup no comprobado es como un extintor caducado.
6. Seguridad web y rendimiento
Las vulnerabilidades más comunes en webs WordPress y otros CMS, los headers de seguridad HTTP, los plugins desactualizados y la configuración del servidor.
7. Cumplimiento normativo
El estado real respecto al RGPD en materia de seguridad técnica y la NIS2 si aplica al sector o perfil de la empresa.
Si quieres ver el desglose completo de cada área, lo explicamos en el post sobre qué incluye una auditoría de ciberseguridad para pymes.
Lo que dice la ley en España en 2026
Hay dos normativas que afectan a la mayoría de pymes españolas:
RGPD
El Reglamento General de Protección de Datos exige que las empresas que traten datos personales de ciudadanos europeos apliquen medidas técnicas de seguridad adecuadas. Si tienes clientes, empleados o una lista de suscriptores, el RGPD te aplica.
Las sanciones van desde 2.000 euros por no tener la política de privacidad actualizada hasta 30.000 euros o más por falta de medidas de seguridad adecuadas. Y si sufres una brecha de datos y no la notificas a la AEPD en 72 horas, la omisión se sanciona de forma independiente.
Lo explicamos en detalle en la guía práctica del RGPD para pymes.
NIS2
La Directiva NIS2 amplía enormemente el número de empresas y sectores obligados a demostrar medidas de ciberseguridad. Afecta directamente a empresas de más de 50 empleados o 10 millones de facturación en sectores considerados importantes o esenciales.
Pero también afecta indirectamente a muchas pymes más pequeñas: si eres proveedor de una empresa que sí está obligada por NIS2, esa empresa puede exigirte garantías de seguridad como parte de su cadena de suministro. Sin esas garantías, puedes perder el contrato.
Lo explicamos en el post sobre NIS2: qué es y si afecta a tu pyme.
Hay más normas que pueden tocarte según tu tamaño o tus clientes, como el canal de denuncias o el ENS. Te lo explicamos en ¿Qué obligaciones de ciberseguridad tiene una pyme en España?.
Las medidas básicas que toda pyme debería tener
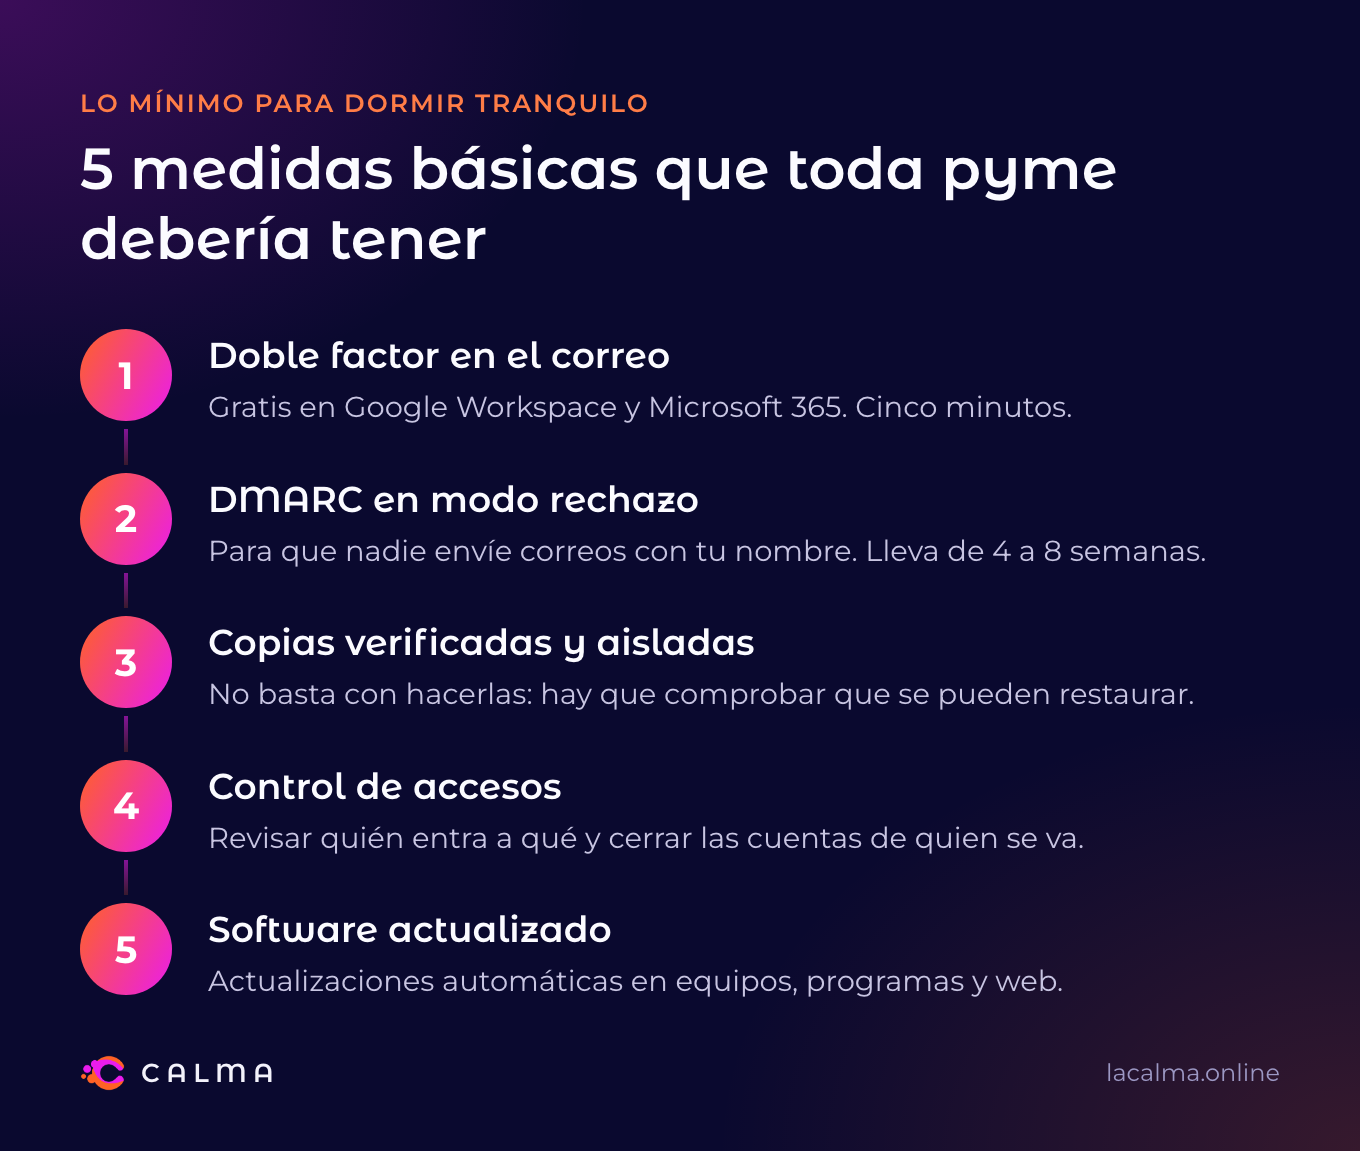
No hace falta ser técnico para entender qué medidas de seguridad son básicas. Estas son las que más impacto tienen con menos esfuerzo:
Doble factor de autenticación en el correo
Es gratuito en Google Workspace y Microsoft 365, tarda cinco minutos en activarse y hace que una contraseña robada no sea suficiente para acceder al correo de la empresa.
DMARC en modo rechazo
El proceso lleva entre cuatro y ocho semanas porque hay que monitorizar primero qué servicios envían correo legítimo desde el dominio. Pero el resultado es que nadie puede suplantar el dominio exacto de la empresa.
Backups verificados y aislados
No basta con que los backups se hagan. Hay que verificar periódicamente que se pueden restaurar y que están en un lugar separado de los sistemas principales. Si el backup está en el mismo servidor que los datos, un ransomware lo cifra también.
Control de accesos y offboarding
Revisar quién tiene acceso a qué sistemas y asegurarse de que cuando alguien se va de la empresa, sus accesos se revocan el mismo día. El 29% de los ex empleados sigue teniendo acceso activo a sistemas de su antigua empresa meses después de haberse ido.
Software actualizado
Activar las actualizaciones automáticas de los sistemas operativos, el software de gestión y los CMS como WordPress. Cada versión sin actualizar es una vulnerabilidad conocida y documentada que los atacantes pueden explotar de forma automática.
Estas medidas funcionan mejor cuando el equipo las convierte en costumbre. Te contamos los gestos diarios que más protegen en ¿Qué hábitos de ciberseguridad debería tener el equipo de mi pyme?.
Diagnóstico, auditoría y pentesting: cuál necesitas
Hay tres niveles de análisis de ciberseguridad que a menudo se confunden:
El diagnóstico es la foto inicial. Una revisión rápida de las áreas más críticas que da una primera orientación sobre el estado de seguridad. En CALMA el diagnóstico es gratuito.
La auditoría es el análisis en profundidad. Cubre las siete áreas críticas, entrega un informe ejecutivo en lenguaje no técnico con el riesgo estimado en euros y un plan de acción priorizado. La auditoría completa de CALMA cuesta 599 euros con entrega en cinco días.
El pentesting simula un ataque real para comprobar si las defensas aguantan. Tiene sentido cuando ya tienes las bases cubiertas y quieres validar que la situación es sólida. Para la mayoría de pymes que nunca han revisado su seguridad, el pentesting no es el primer paso.
Lo explicamos con más detalle en el post sobre diagnóstico, auditoría y pentesting: cuál necesita tu pyme.
Cada cuánto hay que revisar la seguridad
La respuesta corta es: una vez al año como mínimo. Pero hay cinco situaciones en las que no puedes esperar al ciclo anual:
Has tenido algún incidente de seguridad. Ha entrado o salido alguien con acceso a sistemas críticos. Has cambiado de proveedor tecnológico o migrado a la nube. Un cliente te pide garantías de seguridad. Tu empresa ha crecido significativamente.
Lo explicamos en detalle en el post sobre cada cuánto tiempo hay que hacer una auditoría de ciberseguridad.
Qué pasa después de una auditoría
Una auditoría sin seguimiento es papel mojado. El valor no está en el informe: está en lo que haces con él.
Dependiendo de si tienes equipo técnico o no, el camino es distinto. Si tienes equipo, la auditoría les da el mapa y la hoja de ruta para actuar. Si no tienes equipo, CALMA se encarga de la implementación.
Y si al hacer el diagnóstico vemos que tu empresa está razonablemente bien protegida, te lo decimos. No te recomendamos la auditoría si no la necesitas.
Lo explicamos en el post sobre qué pasa después de una auditoría de ciberseguridad.
Cómo saber si tu empresa es vulnerable ahora mismo
Hay señales concretas que puedes comprobar sin conocimientos técnicos:
Busca en Google “comprobador DMARC” y pon tu dominio. Si el resultado dice que no tienes DMARC o que está en p=none, cualquiera puede suplantar tu correo ahora mismo.
Piensa en las contraseñas que usa tu equipo. Si alguna lleva más de dos años sin cambiarse o es el nombre de la empresa con un número, es una puerta fácil de abrir.
¿Cuándo fue la última vez que alguien verificó que los backups funcionan? No que están configurados para hacerse: que se pueden restaurar de verdad.
¿Hay cuentas activas de personas que ya no trabajan contigo?
Más señales y cómo interpretarlas en el post sobre cómo saber si tu empresa es vulnerable a un ciberataque.
¿Has dudado en alguna de estas preguntas?
El diagnóstico gratuito te da una nota global y un desglose por áreas, con el riesgo en euros y un plan priorizado. Son 20 minutos y no hace falta preparar nada.
Pedir diagnóstico gratuito →
Por qué CALMA es diferente
No usamos el miedo para vender. Usamos datos.
Si no tienes el problema, no te vendemos la solución. Si tu empresa está razonablemente bien protegida, te lo decimos y nos despedimos tan amigos.
El diagnóstico inicial es gratuito, dura 20 minutos y te da una nota global, un desglose por áreas y el riesgo estimado en euros. A partir de ahí decides cómo seguir, si es que quieres seguir.
La auditoría completa cuesta 599 euros, precio fijo, con entrega en cinco días laborables y videollamada de presentación de resultados incluida.
Si decides continuar con la remediación, nos coordinamos con tu equipo técnico si tienes uno, o lo hacemos nosotros si no lo tienes.
El trabajo acaba cuando tú estás tranquilo. No cuando nosotros hemos cobrado.