Son las once de la mañana. Alguien se levanta a por un café y deja el ordenador abierto con el correo de la empresa a la vista. En la mesa de al lado hay un pósit con la contraseña del banco. Nadie lo ve como un problema. Es un martes normal.
Casi ningún susto informático de una pyme empieza con un hacker brillante. Empieza con un gesto pequeño que se repite cada día sin pensar.
La buena noticia es que funciona igual al revés. Unos pocos hábitos, repetidos cada día, cierran la mayoría de las puertas. Aquí tienes los diez que más protegen, cómo saber cuáles le faltan a tu equipo y cómo conseguir que se queden sin charlas aburridas.
En este artículo
- ¿Qué es un hábito de ciberseguridad y por qué pesa tanto?
- Los 10 hábitos que de verdad protegen a una pyme
- ¿Cómo saber qué hábitos le faltan a tu equipo?
- Cómo conseguir que los hábitos se queden
- ¿Es obligatorio formar al equipo en ciberseguridad?
- En resumen
¿Qué es un hábito de ciberseguridad y por qué pesa tanto?
Un hábito de ciberseguridad es un gesto sencillo que tu equipo hace sin pensarlo y que evita un problema. Bloquear la pantalla al levantarse. Llamar al proveedor antes de cambiar un número de cuenta. Avisar cuando algo huele raro.
Piensa en el cinturón del coche. No te protege por ser caro, sino porque te lo pones siempre, también en los trayectos cortos. Con la seguridad de tu empresa pasa lo mismo: un antivirus excelente sirve de poco si alguien entrega su contraseña por teléfono.
Por eso el INCIBE, en sus políticas de seguridad para la pyme, dedica un bloque entero a las normas del empleado: el puesto de trabajo, las contraseñas, el correo, los dispositivos y las redes. Y recomienda que esas normas se den a conocer al entrar en la empresa y se recuerden de forma periódica.
La idea clave: la tecnología pone la cerradura. Los hábitos deciden si la puerta se queda cerrada.
Los 10 hábitos que de verdad protegen a una pyme
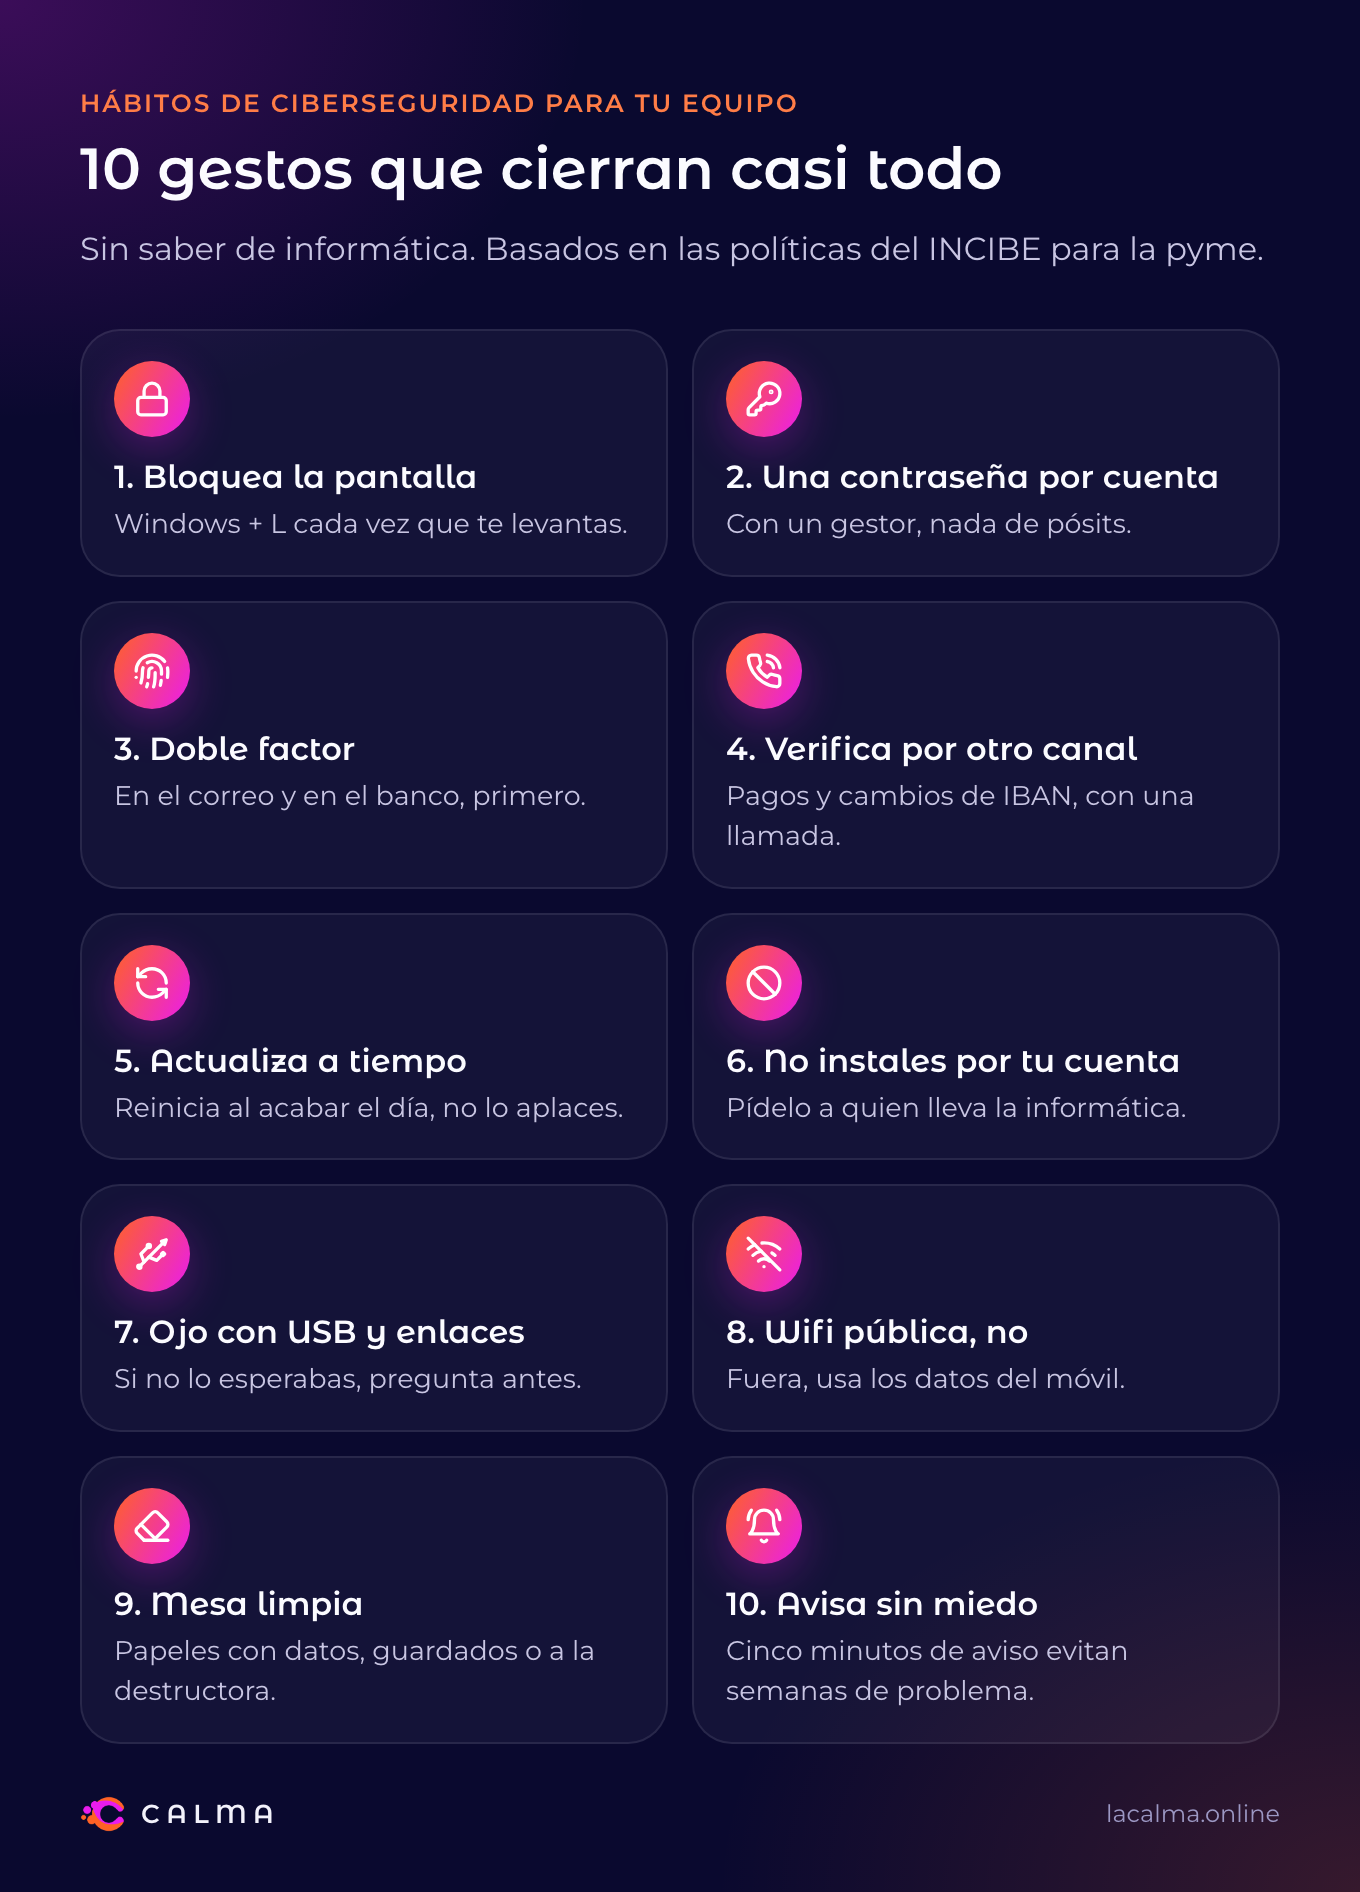
No hace falta que tu equipo sepa de informática. Estos diez gestos salen de las recomendaciones del INCIBE para el puesto de trabajo y de lo que más se repite en los fraudes que llegan a las pymes españolas.
1. Bloquear la pantalla cada vez que te levantas
Es el gesto más barato que existe. En Windows basta con pulsar la tecla de Windows y la L a la vez. En Mac, Control, Comando y Q. Un ordenador abierto es como dejar las llaves puestas en la puerta de la oficina.
Ayuda extra: programa el bloqueo automático tras unos minutos sin uso. El INCIBE lo incluye entre sus controles para el puesto de trabajo.
2. Una contraseña distinta para cada cosa
Si se filtra la contraseña de una web cualquiera, los delincuentes la prueban en el correo, en el banco y en todo lo demás. Una contraseña repetida es una llave maestra que no sabes quién tiene.
Cómo hacerlo fácil: un gestor de contraseñas las recuerda por ti. Y nada de pósits, cuadernos ni contraseñas compartidas por WhatsApp.
3. Doble factor en el correo y en el banco
El doble factor pide un segundo paso, como un código en el móvil, además de la contraseña. Aunque alguien la robe, no puede entrar. Es como una puerta con dos cerraduras distintas.
Empieza por el correo de la empresa y la banca online. Te explicamos cómo en Doble factor de autenticación: qué es y cómo activarlo.
4. Comprobar por otro canal antes de pagar o cambiar una cuenta
Si llega un correo del «director» con una transferencia urgente, o un proveedor dice que ha cambiado de IBAN, se comprueba por teléfono. Con el número de siempre, no con el que viene en el mensaje.
Es el hábito que frena el fraude del CEO y las facturas con la cuenta cambiada. Cuesta un minuto.
5. Actualizar cuando el ordenador lo pide
Las actualizaciones tapan agujeros que los delincuentes ya conocen. Posponerlas una semana es dejar una ventana abierta sabiendo que alguien está mirando.
Cómo hacerlo fácil: activa las actualizaciones automáticas y pide al equipo que reinicie al acabar la jornada, no que lo aplace.
6. No instalar programas por tu cuenta
Ni extensiones del navegador, ni utilidades gratis, ni programas que alguien manda por correo. El INCIBE recomienda que cualquier instalación o cambio de configuración se pida a quien lleva la informática.
No es desconfianza. Es como no dejar entrar a un desconocido en el almacén porque dice que viene a revisar la luz.
7. Cuidado con los USB y los archivos compartidos
Un USB encontrado o prestado puede llevar sorpresas. Y un enlace para «ver un documento compartido» es una de las trampas más habituales del phishing.
La regla: si no esperabas el archivo, pregunta antes de abrirlo. Te damos más pistas en cómo reconocer un correo de phishing.
8. En una wifi pública, mejor los datos del móvil
La wifi del bar o del hotel la comparte todo el mundo. Para mirar el correo de la empresa o el banco fuera de la oficina, comparte los datos del móvil con el portátil. Es más seguro y casi siempre igual de rápido.
9. Mesa limpia y papeles a la destructora
No todo es digital. Un contrato olvidado en la impresora o una lista de clientes en la papelera también son una fuga de datos. El INCIBE habla de «mesas limpias»: al acabar el día, los papeles con datos se guardan o se destruyen.
10. Avisar enseguida y sin miedo a la bronca
Es el hábito que lo cambia todo. Si alguien hace clic donde no debía y lo cuenta a los cinco minutos, el problema suele quedarse en un susto. Si lo esconde por vergüenza, puede crecer durante semanas.
Dile a tu equipo, en voz alta, que avisar nunca se castiga. Y si no sabéis qué hacer, el 017 del INCIBE es una línea gratuita de ayuda en ciberseguridad.
| Hábito | Qué evita | Esfuerzo |
|---|
| Bloquear la pantalla | Que alguien use tu sesión abierta | Un segundo |
| Contraseña distinta para cada cosa | Que una filtración abra todas tus cuentas | Bajo con un gestor |
| Doble factor | Entradas con contraseñas robadas | Diez minutos, una vez |
| Verificar por otro canal | Fraude del CEO y facturas con el IBAN cambiado | Una llamada |
| Actualizar a tiempo | Ataques a fallos ya conocidos | Un reinicio |
| No instalar por tu cuenta | Programas maliciosos disfrazados | Pedirlo antes |
| Cuidado con USB y enlaces | Virus y robo de contraseñas | Preguntar antes de abrir |
| Datos del móvil fuera | Espionaje en wifis públicas | Ninguno |
| Mesa limpia | Fugas de datos en papel | Dos minutos al día |
| Avisar sin miedo | Que un clic se convierta en un incidente | Un mensaje |
¿Cómo saber qué hábitos le faltan a tu equipo?
No hace falta una auditoría para hacerte una idea. Haz esta prueba de cinco minutos mañana por la mañana, sin avisar a nadie y sin buscar culpables:
- Da una vuelta por la oficina a media mañana. ¿Cuántas pantallas siguen abiertas sin nadie delante?
- Pregunta qué haría cada uno si un proveedor escribe para cambiar su número de cuenta.
- Mira si hay contraseñas apuntadas a la vista, en pósits, libretas o en la pizarra.
- Pregunta si alguien ha recibido un correo raro este mes y si lo contó.
- Comprueba si el correo de la empresa pide un código en el móvil al entrar desde un ordenador nuevo.
Si fallan dos o más, no pasa nada: le pasa a la mayoría de pymes. Pero ya sabes por dónde empezar.
¿Quieres saber qué puertas deja abiertas el día a día de tu equipo?
En el diagnóstico gratuito revisamos el correo, las contraseñas filtradas y los accesos de tu empresa, y te decimos qué tres hábitos conviene trabajar primero.
Pedir diagnóstico gratuito →
Cómo conseguir que los hábitos se queden
Una charla de dos horas una vez al año se olvida en una semana. Los hábitos se construyen como en el gimnasio: poco, a menudo y con alguien que da ejemplo.
1. Empieza por tres, no por diez
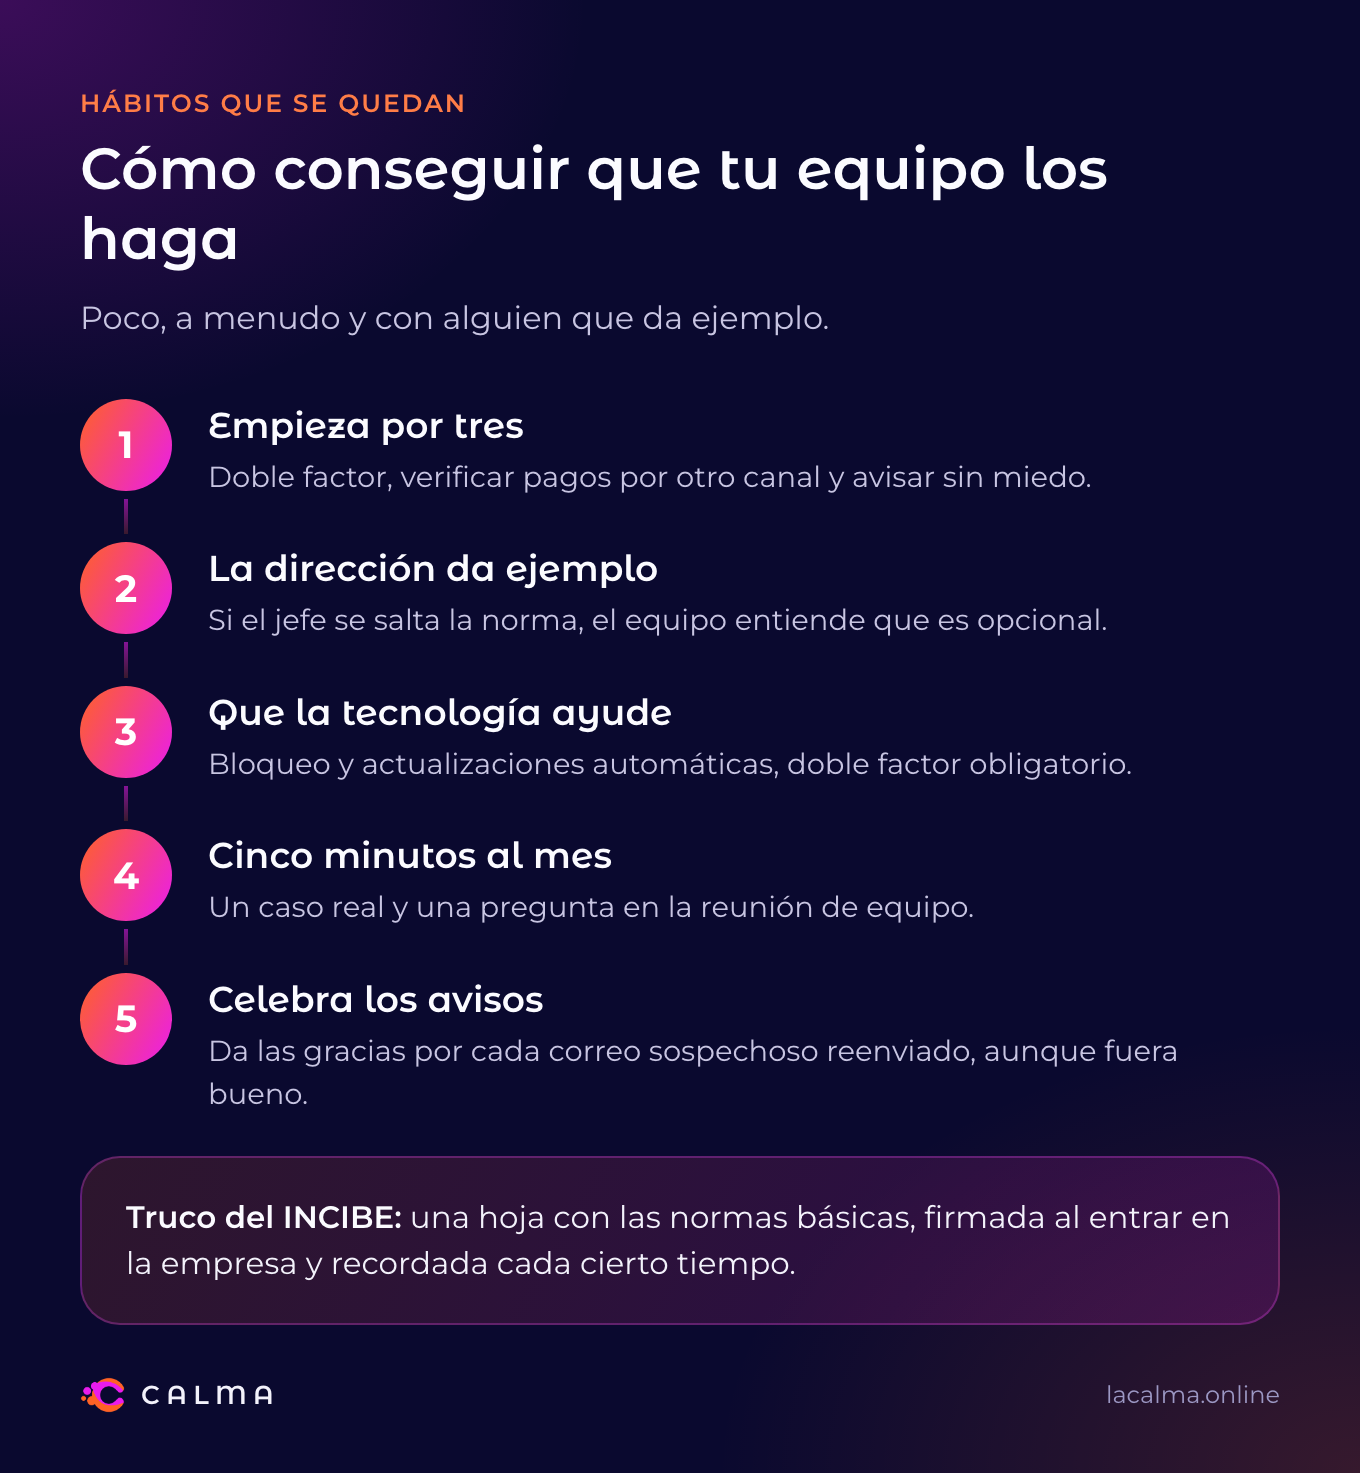
Elige los tres hábitos que más te preocupan tras la prueba anterior. Normalmente son el doble factor, verificar los pagos por otro canal y avisar sin miedo. Cuando estén asentados, añade los siguientes.
2. Que la dirección dé ejemplo
Si el gerente comparte su contraseña o se salta la verificación «porque tiene prisa», el resto entiende que la norma es opcional. Al revés también funciona: si el jefe bloquea la pantalla, todos lo copian.
3. Que la tecnología haga la parte aburrida
Todo lo que se pueda automatizar, mejor: bloqueo automático de pantalla, actualizaciones automáticas y doble factor obligatorio en el correo. Así el hábito no depende de la memoria de nadie.
4. Recordatorios cortos y frecuentes
Cinco minutos al mes en la reunión de equipo valen más que una formación larga. Un ejemplo real de la prensa, una pregunta y listo. El INCIBE tiene una política específica de concienciación y formación dentro de sus políticas para la pyme que puedes usar de guía.
5. Celebra los avisos, también los falsos
Cuando alguien reenvía un correo sospechoso, dale las gracias aunque fuera legítimo. Lo que quieres premiar es la duda, no el acierto. Un equipo que avisa es tu mejor sistema de alarma.
Si quieres profundizar en los engaños más habituales, en ingeniería social: qué es y cómo engañan a tu pyme tienes ejemplos y una prueba rápida para hacer con tu equipo.
No hay una ley que diga a una pyme qué hábitos exactos debe tener su equipo. Pero sí hay obligaciones que los hacen muy recomendables.
El RGPD pide medidas técnicas y organizativas apropiadas al riesgo para proteger los datos personales (artículo 32). Y añade que el responsable debe asegurarse de que quien trata datos bajo su autoridad lo hace siguiendo sus instrucciones (artículo 32.4). Explicar a tu equipo cómo tratar esos datos es la forma más directa de cumplirlo.
Lo que no te exige la ley es un curso concreto, un certificado ni un número de horas. Lo importante es que las normas existan, que el equipo las conozca y que puedas demostrarlo. Te lo contamos con más detalle en qué obligaciones de ciberseguridad tiene una pyme en España.
Un consejo práctico: guarda una hoja firmada por cada persona con las normas básicas, como recomienda el INCIBE. Te sirve para recordar y para demostrar que lo hiciste.
En resumen
Los hábitos pesan más que cualquier programa. Bloquear la pantalla, usar contraseñas distintas, activar el doble factor, verificar los pagos por otro canal y avisar sin miedo cierran la mayoría de las puertas por las que entran los problemas en una pyme.
No hace falta cambiarlo todo de golpe. Empieza por tres hábitos, deja que la tecnología haga la parte aburrida y recuérdalo cinco minutos al mes. Si la dirección da ejemplo, el resto llega solo.
La seguridad de tu empresa no se compra una vez: se practica cada día, y empieza por gestos pequeños.
Si quieres saber por dónde empezar en tu caso, pide el diagnóstico inicial gratuito de CALMA. Son 20 minutos, sin compromiso y sin tecnicismos.