Un día te llega un correo de un cliente grande. Te pregunta qué medidas de ciberseguridad tienes y si cumples la normativa. Esa misma semana, un comercial te dice que la ley te obliga a contratar una auditoría.
Lo normal es quedarse con una duda incómoda: ¿qué me exige la ley de verdad y qué es solo una recomendación?
La buena noticia es que la lista real es más corta de lo que parece. Y que casi todo cabe en unas pocas tardes bien aprovechadas.
En este artículo
- La respuesta corta: no hay una ley única
- La que te afecta casi seguro: la protección de datos
- Si tienes empleados: normas claras para los dispositivos
- Las que dependen de tu empresa
- Cómo saber cuáles te tocan
- Por dónde empezar si todavía no tienes nada
- En resumen
La respuesta corta: no hay una ley única
En España no existe una ley de ciberseguridad que obligue a todas las pymes por igual. Lo que hay son varias normas, cada una con su ámbito. Algunas te afectan seguro. Otras, solo si tu empresa cumple ciertas condiciones.
Piensa en la normativa de un local. Todos necesitan extintores y una salida despejada. Pero solo los que sirven comidas pasan una inspección de sanidad. Con la ciberseguridad pasa igual: hay una base común y luego obligaciones según lo que haces.
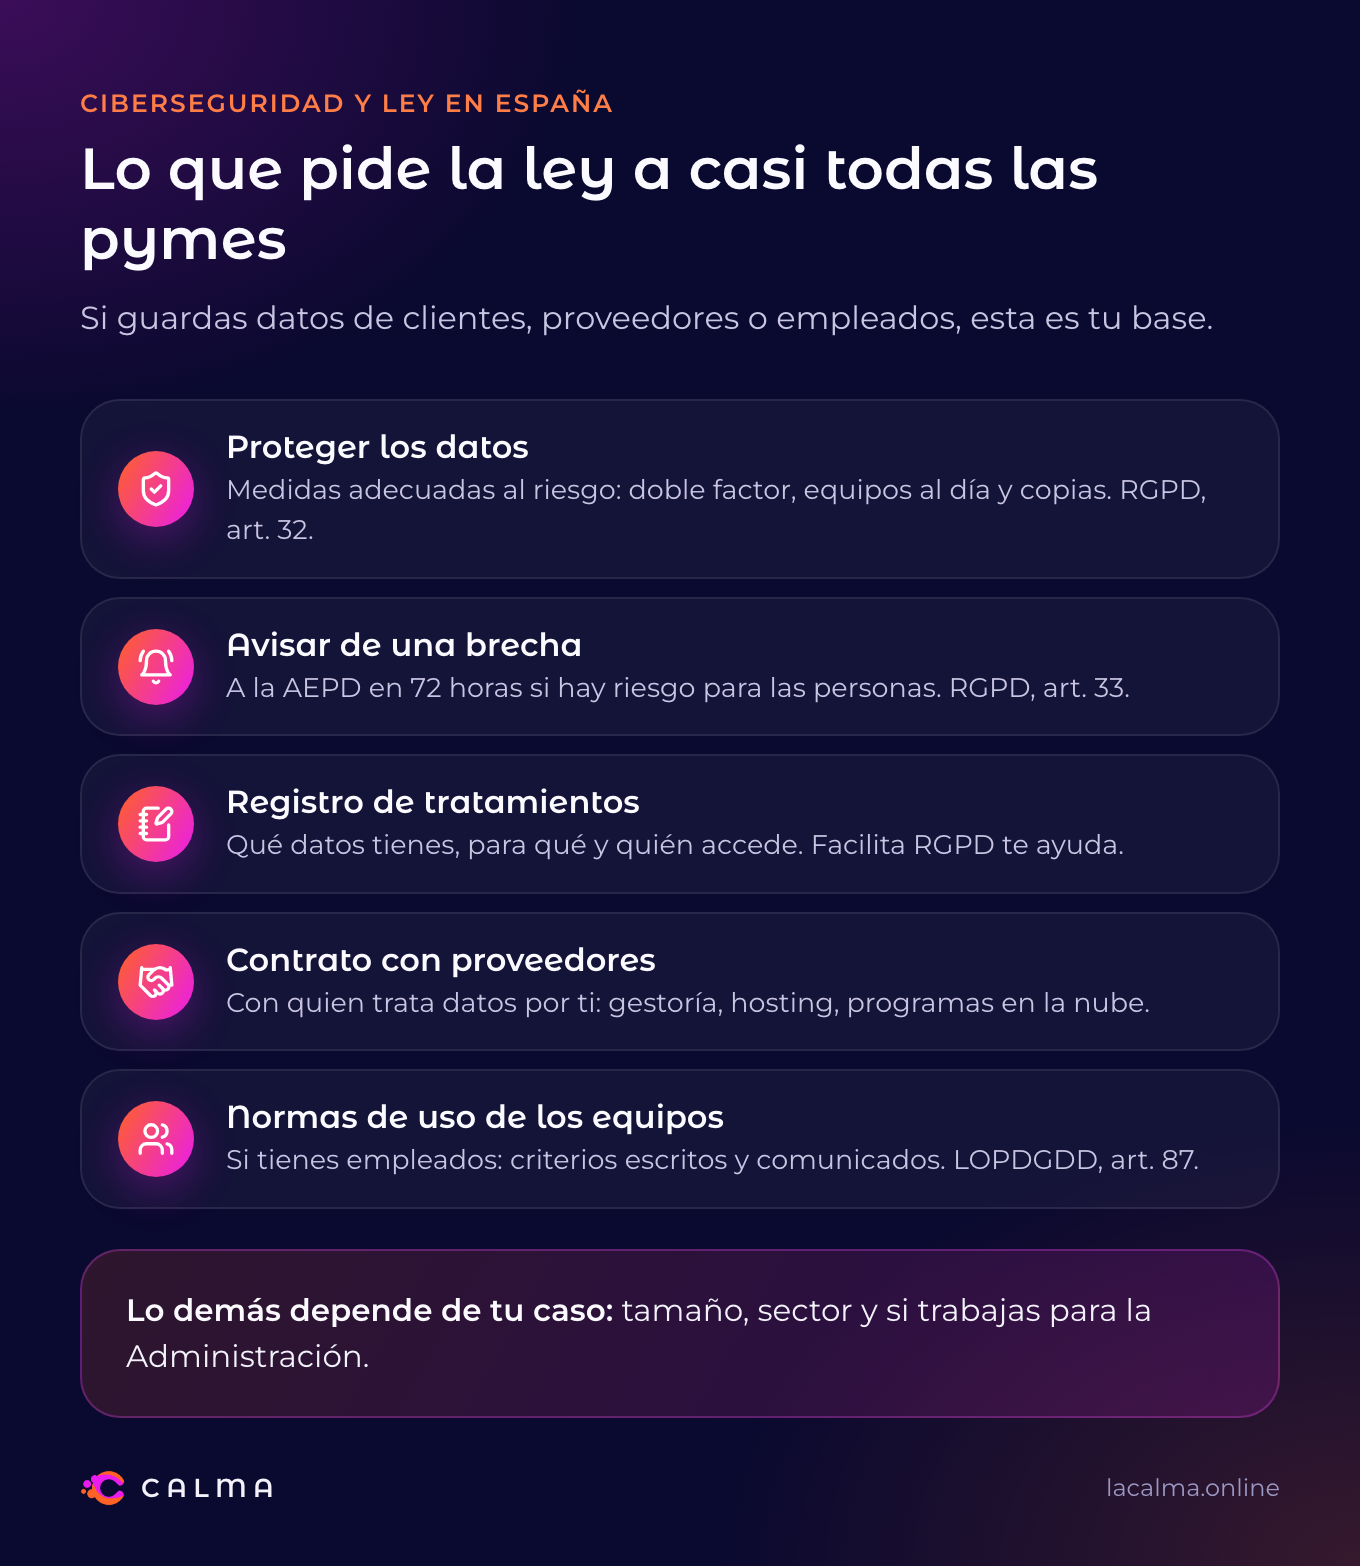
La base común es la protección de datos. Si tu empresa guarda datos de clientes, proveedores o empleados, y casi todas lo hacen, el RGPD te pide protegerlos. A partir de ahí, depende del tamaño, del sector y de para quién trabajas.
Una idea más antes de entrar en detalle. Muchas cosas que se presentan como obligatorias no lo son para una pyme: una certificación ISO 27001, un ciberseguro o una auditoría anual. Pueden ser muy buena idea, y a veces te las pide un cliente por contrato. Pero no te las exige la ley.
La que te afecta casi seguro: la protección de datos
El Reglamento General de Protección de Datos (RGPD) y la Ley Orgánica 3/2018 (LOPDGDD) se aplican a cualquier empresa que trate datos personales. Una lista de clientes, las nóminas o el correo con proveedores ya cuentan.
En lo que toca a la ciberseguridad, te piden tres cosas.
1. Proteger los datos con medidas adecuadas
El artículo 32 del RGPD pide aplicar medidas técnicas y organizativas apropiadas al riesgo. No da una lista cerrada: deja que cada empresa elija según lo que trata y lo que se juega.
Es como la cerradura de una casa. La ley no te dice qué modelo comprar, pero sí que la puerta no puede quedarse abierta. En una pyme, eso se traduce en contraseñas robustas y doble factor, equipos actualizados, accesos solo para quien los necesita y copias de seguridad que se puedan recuperar.
2. Avisar si hay una brecha de datos
Si pierdes datos personales, te los roban o alguien accede sin permiso, es una brecha. El artículo 33 del RGPD pide notificarla a la AEPD en un máximo de 72 horas, salvo que sea improbable que suponga un riesgo para las personas.
Si el riesgo para los afectados es alto, el artículo 34 pide además comunicárselo a ellos. Y en cualquier caso, hay que documentar lo que ha pasado, aunque no se notifique. Te contamos qué hacer en esas horas en Me han hackeado: qué hacer en las próximas 72 horas.
3. Tener por escrito qué datos tratas
Es el registro de actividades de tratamiento: una lista de qué datos tienes, para qué, cuánto tiempo y quién accede. El RGPD exime a las empresas de menos de 250 trabajadores, salvo que el tratamiento no sea ocasional, entre otros casos.
En la práctica, casi todas las pymes lo necesitan, porque tratan datos de clientes y nóminas cada mes. La AEPD tiene una herramienta gratuita, Facilita RGPD, que te ayuda a prepararlo. Lo explicamos con más calma en nuestra guía práctica del RGPD para pymes.
Un detalle que se olvida a menudo: si tu gestoría, tu hosting o tu programa en la nube tratan datos por ti, el artículo 28 del RGPD pide un contrato de encargado del tratamiento. Suele ser un anexo que ellos mismos te facilitan. Solo hay que pedirlo y guardarlo.
Si tienes empleados: normas claras para los dispositivos
La LOPDGDD dedica varios artículos a los derechos digitales de los trabajadores. El que más toca a la ciberseguridad es el artículo 87.
Dice que puedes acceder a los ordenadores y al correo que das a tu equipo, pero solo para controlar que se cumplen las obligaciones laborales y para garantizar la seguridad de los dispositivos. Y pide que fijes antes unos criterios de uso, con la participación de los representantes de los trabajadores si los hay.
Traducido: si un día necesitas revisar el portátil de alguien por un virus, ayuda mucho tener escrito y comunicado cómo se usan los equipos. Una hoja sencilla basta. Sirve para la ley y sirve para que todos sepan a qué atenerse.
Las que dependen de tu empresa
A partir de aquí, la pregunta ya no es «¿me afecta?», sino «¿cumplo la condición?». Estas son las cuatro que más vemos en pymes.
Si tienes 50 trabajadores o más: el canal de denuncias
La Ley 2/2023 obliga a las empresas privadas con cincuenta o más trabajadores a tener un sistema interno de información. Es un canal para que alguien pueda avisar de irregularidades.
La parte de ciberseguridad está en cómo se protege. La ley exige garantizar la confidencialidad de quien informa y de las personas mencionadas. Un formulario que acaba en un correo compartido por toda la oficina no lo cumple.
Si trabajas para la Administración: el Esquema Nacional de Seguridad
El Esquema Nacional de Seguridad (ENS) se aplica a todo el sector público. También a las empresas privadas que le prestan servicios o soluciones, en los sistemas que usan para ello. Si tu pyme gestiona algo para un ayuntamiento o una consejería, el pliego suele pedirlo.
Si no trabajas para la Administración, el ENS no te obliga. Tienes más detalle en la entrada del diccionario sobre el ENS para pymes.
La directiva NIS2 se dirige a empresas medianas y grandes de sectores como la energía, el transporte, la sanidad, el agua, la gestión de residuos, la alimentación o los servicios digitales. Una pyme pequeña de otro sector, en principio, no entra.
La ley española que la incorpora, la de Coordinación y Gobernanza de la Ciberseguridad, seguía en tramitación según la última información pública que hemos revisado. Aun así, puede llegarte de rebote: si eres proveedor de una empresa afectada, te pedirá medidas por contrato. Lo explicamos en NIS2: qué es y si afecta a tu pyme.
Si facturas con un programa: Verifactu
El Real Decreto 1007/2023 fija los requisitos de los programas de facturación. Su artículo 8 pide que garanticen la integridad, la conservación, la trazabilidad y la inalterabilidad de los registros. Es decir, que una factura no se pueda borrar o cambiar sin dejar rastro.
Aquí la mayor parte del trabajo es del fabricante del programa. A ti te toca usar uno adaptado a tiempo. Según el texto consolidado del BOE, las sociedades deben tenerlo antes del 1 de enero de 2027 y el resto antes del 1 de julio de 2027. Las fechas ya se han movido varias veces, así que confírmalas con tu gestoría o en la web de la Agencia Tributaria.
| Norma | A quién afecta | Qué te pide en la práctica |
|---|
| RGPD y LOPDGDD | Casi todas las pymes | Medidas de seguridad, avisar de brechas en 72 horas, registro de tratamientos y contratos con proveedores |
| LOPDGDD, artículo 87 | Si tienes empleados con equipos o correo de empresa | Criterios de uso de los dispositivos, por escrito y comunicados |
| Ley 2/2023 | 50 trabajadores o más | Canal de denuncias confidencial y bien protegido |
| ENS | Si prestas servicios al sector público | Las medidas del ENS en los sistemas que usas para ese servicio |
| NIS2 | Medianas y grandes de sectores esenciales | Gestión de riesgos y aviso de incidentes; ley española en tramitación |
| Verifactu | Quien factura con un programa informático | Un programa adaptado que no permita alterar facturas sin rastro |
Cómo saber cuáles te tocan
No hace falta un abogado para la primera criba. Con cinco preguntas tienes un mapa bastante fiable de tu caso.
- ¿Guardas datos de clientes, proveedores o empleados? Entonces te afecta el RGPD.
- ¿Tu equipo usa ordenadores, móviles o correo de la empresa? Toca fijar normas de uso.
- ¿Tienes 50 trabajadores o más? Necesitas un canal de denuncias.
- ¿Prestas servicios a la Administración? Revisa si el contrato te pide el ENS.
- ¿Eres mediana o grande y trabajas en un sector esencial, o le das servicio a una empresa que lo es? Mira la NIS2.
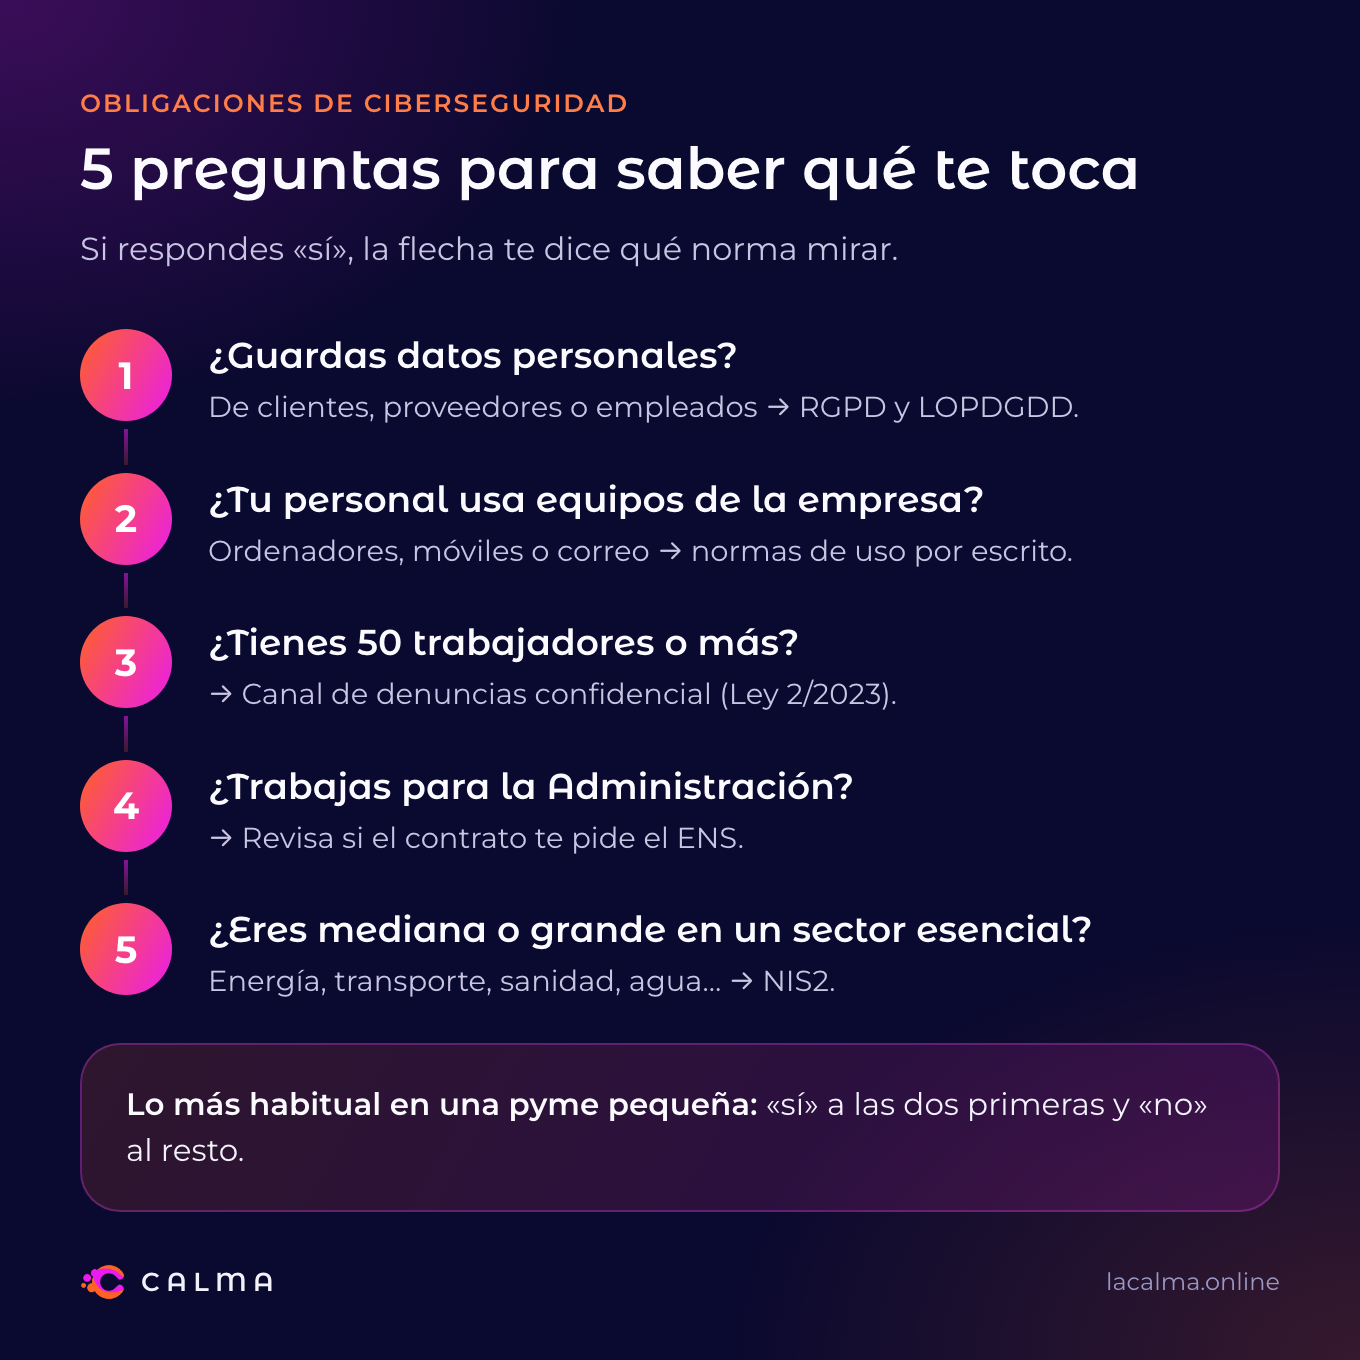
La mayoría de pymes pequeñas responde «sí» a las dos primeras y «no» a las demás. Es una buena noticia: tu lista real es corta y muy manejable.
¿No tienes claro qué te toca a ti?
En el diagnóstico gratuito repasamos contigo qué normas aplican a tu empresa y cómo están tus medidas básicas. Te llevas una lista corta de lo que falta, sin tecnicismos.
Pedir diagnóstico gratuito →
Por dónde empezar si todavía no tienes nada
Si al leer esto piensas que no tienes casi nada hecho, tranquilo. Es lo más habitual. Lo importante es el orden.
Primero, el registro de tratamientos. Hazlo con Facilita RGPD. Te obliga a mirar qué datos tienes y dónde están, y eso ya es media ciberseguridad.
Después, las medidas básicas. Doble factor en el correo, equipos al día, una copia de seguridad desconectada y cuentas personales para cada persona. Son las que más protegen y las que más se notan si un día hay un problema.
Tercero, un protocolo de brechas en una hoja. Quién decide, a quién se llama y cómo se notifica a la AEPD. Escrito antes, para no improvisar con prisas.
Cuarto, las normas para el equipo. Una página con cómo se usan los equipos y el correo, y una charla corta para explicarla.
Por último, los contratos. Pide a tus proveedores el contrato de encargado del tratamiento y guárdalos juntos.
Si quieres una visión más amplia de lo que necesita una pyme, la tienes en nuestra guía completa de ciberseguridad para pymes.
En resumen
En España no hay una única ley de ciberseguridad para todas las pymes. Lo que te afecta casi seguro es la protección de datos: medidas adecuadas, avisar de las brechas, el registro de tratamientos y los contratos con proveedores. Si tienes empleados, añade unas normas de uso de los equipos.
El resto depende de tu caso: el canal de denuncias desde 50 trabajadores, el ENS si trabajas para la Administración, la NIS2 si eres mediana o grande en un sector esencial y Verifactu en la facturación.
Cumplir no es tener más papeles. Es saber qué te toca y tenerlo en orden.
Si quieres saber cómo está tu empresa, pide el diagnóstico inicial gratuito de CALMA. Son 20 minutos, sin compromiso y sin tecnicismos.